Большой шпионский дурдом

(Январь 2012)

Очередная история о международном кибершпионаже – как наглядная иллюстрация того безумного мира, в котором мы живем. Мира, где думают одно, говорят другое, а делают третье.

cybersecurity-skull

Что делают

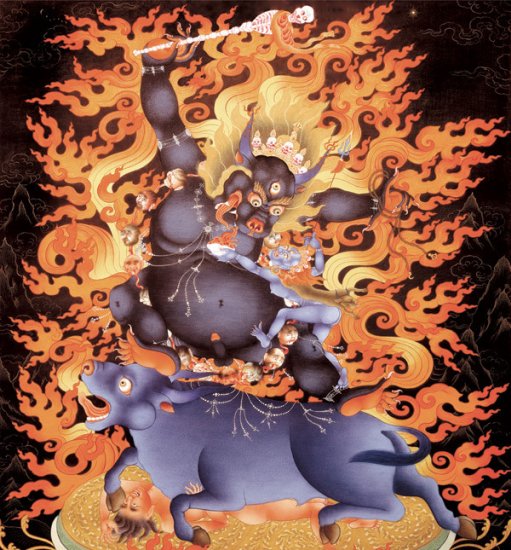
Эта история началась в первых числах января (2012), когда средства массовой информации обратили, наконец, внимание на деятельность некоего подпольного «хактивиста» YamaTough (Суровый Яма), выступающего от имени неизвестной прежде хакерской группировки «Владыки Дхармараджи» (Lords of Dharmaradja).

В довольно замысловатом пантеоне религии индуизма Дхармараджа обычно считается одним из имен или воплощений Ямы, бога смерти и справедливости. Хотя одновременно, впрочем, на данный счет имеются и другие точки зрения.

Но как бы там ни было, новоявленная хакерская группа представила себя как индийскую, а в качестве плодов своей творческой деятельности в конце прошлого года начала сливать в интернет для всеобщего обозрения массивы похищенных на разных сайтах конфиденциальных документов. Причем, что интересно, систематическому взлому подвергались сайты министерств и ведомств правительства Индии (если, конечно, верить «Дхармараджам»).
dharmaraj-yama

Похищенные же хакерами файлы были, в массе своей, отнюдь не индийскими. Первым массивом «компромата», вызвавшим реальный интерес со стороны СМИ, стали исходные тексты кодов антивирусной программы Norton Antivirus (NAV) фирмы Symantec. Ознакомившись с содержимым файлов, в Symantec подтвердили, что это действительно фрагменты их кодов, хотя и для уже устаревших программных продуктов, датируемых 1999 и 2006 годами.

В своем комментарии к этой публикации «Суровый Яма» особо подчеркнул, что данная информация была скачана с правительственных серверов Индии.

Практически тогда же стало известно о распространении «Дхармараджами» через файлообменные сети еще одного крупного массива файлов, на этот раз содержащего письма электронной почты, принадлежащей госчиновникам США. Этот массив был довольно быстро заблокирован и удален администрацией файлообменных сайтов, однако в распоряжение журналистов и просто любопытствующих он все равно, ясное дело, попал.

Датируемые промежутком с апреля по октябрь 2011 года, почти все письма этого массива относятся к работе государственной комиссии США под названием USCC или US-China Economic and Security Review Commission (Комиссия надзора за американо-китайскими отношениями в области экономики и безопасности). Поскольку очень многие из этих писем адресованы Биллу Рейншу (Bill Reinsch) – одному из членов USCC, логично предполагать, что почтовый ящик именно этого деятеля и был кем-то взломан.

Попутно с данным массивом email-писем – и как бы в подтверждение своих слов – «Лорды Дхармараджи» опубликовали особенно интересный файл, который по всем внешним признакам выглядел как документ, подготовленный в недрах индийского Главного управления военной разведки (Directorate General of Military Intelligence). В этом меморандуме на пяти страницах обрисована картина развертывания разведывательной программы Индии под названием RINOA SUR – как сокращение от слов «RIM, Nokia, Apple» и «SURveillance» (т. е. Слежка). Читать «Большой шпионский дурдом» далее
Тайны шпионов на благо народа

(Апрель 2011)

Секретная технология для передачи данных и энергии, применяемая разведслужбами и военно-промышленным комплексом, оказалась переоткрытой заново аспирантом-изобретателем.

spy-tech

В прошлом (2010) году на июльском авиашоу Farnborough в Великобритании имел место довольно любопытный случай.

Одна из лабораторий британского военно-промышленного комплекса, работающая в составе транснациональной корпорации BAE Systems, демонстрировала там свое новейшее технологическое изобретение.

В основу разработки положен принципиально новый метод высокоскоростной передачи данных и энергии сквозь массивные твердотельные преграды вроде брони танка, корпуса субмарины или космического корабля многоразового использования.

BAE-Syst
Метод передачи с равным успехом работает и через толстое стекло

Почему такого рода технология важна, пояснить проще всего на примере подводных лодок. Поскольку металлический корпус корабля не пропускает электромагнитных волн, в настоящее время для того, чтобы установить критично-важные датчики безопасности и прочие сенсоры на внешней оболочке субмарины, приходится в корпусе судна сверлить многочисленные отверстия для передающих данные кабелей и подачи электропитания.

Каждое такое отверстие не только усложняет техническое обслуживание корабля, но и повышает риски возникновения потенциально серьезных проблем вроде нарушения герметичности корпуса и ослабления прочности конструкции. Кроме того, установка новых внешних сенсоров на уже задействованные в работе суда требует их помещения в сухой док или опускной колодец-кессон, на что уходят месяцы дополнительной работы и миллионные затраты средств.

Ну а новая технология инженеров из BAE Systems позволяет решить все подобные проблемы легко и красиво, просто прикрепляя нужный сенсор с внешней стороны корпуса, а парный к нему датчик − примерно в том же месте, но внутри корабля. И никаких дырок для проводов теперь не нужно вообще!

Самым же интригующим моментом презентации на Farnborough оказалось то, что изобретатели BAE не имели возможности даже в общих чертах рассказать интересующимся, на основе каких базовых принципов работает их технология.

Объясняя журналистам столь необычную скрытность, разработчики признались, что некая «другая сторона» в составе британского правительства – назвать которую они тоже не могут – настойчиво попросила их сохранить в секрете подробности относительно того, как же тут все на самом деле работает… Читать «Тайны шпионов на благо народа» далее

Век шпионажа

(Апрель 2009)

secretwars

В августе нынешнего (2009) года исполняется ровно сто лет с момента одновременного рождения двух знаменитых британских спецслужб, MI5 и MI6, созданных в 1909 году для предотвращения ожидавшейся атаки на Великобританию со стороны Германии.

Явно приуроченная к этой круглой дате, в английском издательстве St. Martin’s Press вышла документальная книга известного журналиста и писателя Гордона Томаса «Тайные войны. Сто лет британской разведки» [Gordon Thomas, «Secret Wars. One Hundred Years of British Intelligence Inside MI5 and MI6». St.Martin’s Press, March 2009].

Объемом почти в полтысячи страниц, эта книга совершенно не вписывается в разряд систематически и хронологически изложенной истории. В каждой из 20 ее глав автором вполне умышленно замешаны события давно минувших лет и настоящего времени, а иногда они перемежаются еще и проекциями в вероятное будущее.

Для читателей такой прием превращает документальное повествование в весьма увлекательное чтение, нечто вроде шпионского триллера, который, по словам книжного обозревателя газеты New York Times, «в буквальном смысле невозможно отложить в сторону». Читать «Век шпионажа» далее

Гостайна как метафора

(Декабрь 2013)

Практически все имеют ныне представление, что означают слова «секретная наука». Куда меньше людей наслышаны о принципе «все тайное вырождается». И уж совсем немногие в курсе, до какой степени государства, распухшие от своей патологической секретности, тормозят общий прогресс человечества.

a_science_secret

КАК ЭТО НАЧИНАЛОСЬ

Когда планета была охвачена пожарами второй мировой войны, в истории науки имели место два примечательных и почти одновременных эпизода — по-своему очень важных, но по сию пору мало кому известных.

Эпизод первый непосредственно связан с «Проектом Манхэттен», в глубочайшей тайне запущенным в США для создания атомной бомбы. Весной 1943 года Роберт Оппенгеймер, как научный руководитель Манхэттенского проекта, написал довольно специфическое письмо Вольфгангу Паули — одному из отцов квантовой механики и просто сильнейшему теоретику мировой физики.

Manhattan-Project-Scientists
Физики Манхэттенского проекта: Н. Бор, Р. Оппенгеймер, Р. Фейнман, Э. Ферми

В своем письме Оппенгеймер развернуто объясняет коллеге, почему именно его, Вольфганга Паули, целесообразно оставить за рамками этой строго засекреченной работы. Проекту требовалось надежное прикрытие, а Паули был как раз тем человеком, который вполне способен в достатке публиковать качественные чисто научные статьи — причем желательно под разными именами — дабы у неприятеля создавалось впечатление, будто ведущие физики в Америке не занимаются ничем экстраординарным…

История о том, почему на данную роль был выбран именно Вольфганг Паули, очень любопытна и сама по себе (см. «Эффект Паули»). Однако для нас сейчас важен сам факт произошедшего и его принципиальная суть.

wolfgang-pauli
Вольфганг Паули

А суть эпизода такова. Как можно видеть на данном примере, ученого абсолютно любого калибра можно поставить в такие обстоятельства, когда он — даже никак не участвуя в суперсекретных разработках — будет не только молчать обо всем, что ему тут известно, но и активно делать вид, что в действительности ничего такого не происходит.

Читать «Гостайна как метафора» далее

Параллельные миры

(Ноябрь 2000)

Мистические и просто любопытные страницы из истории создания криптографии с открытым ключом.

parallel-worlds

Поскольку материалистическое мировоззрение является строго детерминистским и не принимает возможности существования «многозначительных совпадений», то любые намеки на необычные синхронности автоматически толкуются как бред…

Однако не может быть никаких сомнений в том, что существуют подлинные синхронности, где любой человек, имеющий доступ к этим фактам, должен признать, что данные совпадения выходят за рамки статистической вероятности.

Станислав Гроф, «Космическая игра»
(тексты трансперсональной психологии)

В последние дни октября (2000 г) по Четвертому каналу британского телевидения прошла заключительная передача из серии «Наука тайны», включавшая в себя интервью с Клиффордом Коксом, сотрудником Штаб-квартиры правительственной связи (GCHQ) Великобритании и «тайным» изобретателем криптосхемы RSA.

Примерно с конца 1997 года миру стало известно, что группа криптографов из спецслужбы GCHQ, базирующейся в Челтнеме, открыла основные принципы криптографии с открытым ключом на несколько лет раньше, чем их коллеги из академического и индустриального сообщества.

За прошедшие 3 года в Интернете опубликованы несколько основополагающих работ английских правительственных криптографов в этой области, однако лишь ныне одному из них впервые было разрешено дать интервью средствам массовой информации.

Постепенно всплывающие при этом факты демонстрируют, что история параллельного изобретения нового направления в криптографии – учеными секретного и открытого сообществ – содержит целый ряд удивительно синхронных совпадений. Читать «Параллельные миры» далее

Шпионы нарасхват

(Март 2008)

Шпионаж в частном секторе ныне практически неотличим от государственного. Причем и методы, и люди здесь те же самые.

corporate-espionage

Громкие скандалы вокруг историй с промышленным шпионажем ныне стали настолько частыми и регулярными, что редкий месяц проходит без какой-нибудь очередной крупной кражи секретов, разоблачения «засланных казачков» или судебных исков против чересчур энергичных корпораций, в своем интересе к чужим тайнам нередко переступающих черту закона.

Мишень – PetroBras

В феврале нынешнего (2008) года, скажем, наиболее заметным происшествием из этого ряда стало ограбление PetroBras, национальной компании Бразилии, ведающей добычей нефти и газа для этой страны.

Поначалу данная история выглядела похожей на самую заурядную портовую кражу – где оставленный без присмотра на время всеобщего карнавала большой грузовой контейнер, адресованный PetroBras, взломали какие-то негодяи и утащили из него то, что показалось им ценным. А конкретнее, несколько ноутбуков.

Но как только выяснилось, что за информация содержалась в этих ноутбуках, а также на еще двух – тоже похищенных – жестких магнитных дисках, то кража сразу переросла в урон национального масштаба.

Суть пропажи в том, что в памяти этих носителей содержались подробнейшие данные об итогах геологоразведочных работ, сканирований дна и поддонных массивов бразильского побережья неподалеку от Рио-де-Жанейро. Где осенью прошлого года были обнаружены мощные залежи нефти и газа, по предварительным оценкам столь огромные, что Бразилия всерьез намерена вступить в ОПЕК, организацию стран-экспортеров нефти.

Геологоразведочную оценку нового месторождения по заказу PetroBras проводила техасская нефтяная фирма Halliburton (очень круто пошедшая в гору в результате военной кампании США в Ираке). И теперь бразильцам предстоит разобраться, почему столь серьезный партнер отправил ценнейшую для заказчика информацию в неохраняемом контейнере, словно какие-нибудь ящики консервов…

Вся эта история, ныне трактуемая как очевидный промышленный шпионаж, выглядит чрезвычайно странной по многим причинам. С одной стороны, потому что в мире совсем немного игроков – всего две-три транснациональных компании-гиганта, – которых могла бы всерьез заинтересовать информация подобного рода. А солиднейшие фирмы такого масштаба в столь откровенном грабеже-разбое прежде как-то не замечались.

С другой стороны, компания-подрядчик Halliburton уже многие годы является существенным элементом американского военно-промышленного комплекса, то есть здесь прекрасно знакомы с правилами адекватной защиты важной информации. Но по каким-то причинам именно в данном случае действовали с точностью до наоборот…

Адекватная защита

Дабы стало понятнее, что подразумевается под «адекватной защитой информации», уместно привести пример из повседневного быта другой американской компании, Cryptography Research, специализирующейся на компьютерной безопасности. Президент этой сравнительно небольшой, но известной в промышленных и правительственных кругах калифорнийской фирмы, Пол Кочер (Paul Kocher), в одном из недавних интервью рассказал, до какой степени они озабочены угрозами кибершпионажа. Читать «Шпионы нарасхват» далее

Новые времена

(Ноябрь 2013)

Реальность такова, что нынешняя молодежь с каждым годом все более равнодушно относится к автомобилям. Факт и сам по себе интересный. Однако за этой отчетливой тенденцией скрываются куда более значительные перемены, происходящие с обществом в целом…

Cycles-Hit-the-Road

Пролог: гипер-транспорт

Примерно лет десять тому назад, помнится, в респектабельном британском журнале The Economist была опубликована одна из первых статей, посвященных совсем по тем временам новому и любопытному социальному феномену.

Суть феномена в сжатом виде была ясна уже из заголовка статьи: «Почему телефоны заменяют автомобили (и почему это хорошо)». Если же пояснять особенности подмеченного аналитиками процесса чуть более развернуто, то речь тут идет вот о чем.

Телефоны мобильной связи обычно принято воспринимать лишь как еще одно – современное и очень удобное – средство коммуникаций. Однако, если вникнуть в суть технологии чуть поглубже, то становится ясно и кое что иное.

Постоянно доступная для всех людей персональная мобильная связь — это еще и принципиально новое транспортное средство, не требующее перемещений физического тела из одной точки пространства в другую.

Другими словами, мы имеем дело с технологией, переводящей столь конкретные вещи, как «расстояние» и «время на дорогу» в категорию понятий, можно сказать, условных и, вообще говоря, не обязательных для нормальной и полноценной жизни.

Благодаря мобильникам, столь радикальные перемены в восприятии человеком пространства и времени вошли в наше сознание очень легко, естественно и, можно сказать, практически незаметно.

По сути дела, первыми, кто обратил на это внимание, стали аналитики рынка и социума, которые на рубеже 2003-2004 годов подметили довольно неожиданную тенденцию. В рекламе сотовых телефонов при нахваливании товара все чаще и чаще стали прибегать к терминам и речевым оборотам, обычно свойственным автомобильной индустрии.

Когда же выявленный факт начали исследовать чуть более тщательно, то выяснилось, что в некоторых социальных слоях – особенно среди молодежи – мобильные телефоны уже начали постепенно занимать то место, которое прежде отводилось автомобилям.

Иначе говоря, в современном человеческом обществе (нравится это кому-то или нет) люди давно привыкли позиционировать и определять себя с помощью вещей: одежды и обуви, аксессуаров и фенечек, технологий и гаджетов. В частности, на протяжении нескольких предыдущих поколений одним из главных факторов, определяющих положение людей в социуме, было принято считать их автомобиль.

Но к середине первого десятилетия нового века вдруг выяснилось, что у новой молодежи, особенно городской, приоритеты здесь уже очевидно поменялись. И вместо автомашин именно мобильные телефоны стали той доминирующей технологией, с помощью которой предпочитают себя определять современные молодые люди и девушки… (Подробности на данный счет см. в материале «Легкость в теле необычайная»).

2013: Ни авто, ни прав на вождение

О том, насколько верным и точным оказался прогноз 10-летней давности, более чем убедительно свидетельствуют как нынешние цифры продаж автомобильной индустрии, так и результаты многочисленных социологических исследований. Читать «Новые времена» далее

DUQU, или скрытая угроза

(Октябрь 2011)

Новейшая шпионская программа государственных спецслужб как наглядная иллюстрация странных реалий нашей жизни.

duquv

Трудности шпионской работы

Среди множества интересных, но малоизвестных эпизодов второй мировой войны однажды имел место такой случай.

Совсем молодая по тем временам американская разведслужба OSS (из которой впоследствии получилось ЦРУ) по просьбе английских коллег занялась похищением криптографических ключей Испании. Ибо британцам было очень нужно регулярно читать шифрованную дипломатическую переписку генерала Франко, как одного из главных союзников Гитлера в Европе, а аналитическими методами испанские шифры вскрыть не удавалось.

Похищение криптоключей происходило совершенно тривиальным образом. В подходящую ночь умельцы по взлому из OSS просто проникали в испанское посольство в Вашингтоне и копировали нужный англичанам очередной комплект ключей. Правда, поскольку комплекты менялись каждый месяц, то и ночные визиты в посольство приходилось наносить тоже ежемесячно. И вот, при завершении четвертого из таких посещений, сотрудников американской разведки арестовало ФБР США…

Конечно же, произошло это совсем не случайно и отнюдь не по недоразумению. Просто глава ФБР Эдгар Гувер – в годы войны ставший еще и главным контрразведчиком страны – был абсолютно уверен, что подобного рода тайные дела на американской территории могут происходить только с его ведома и под его контролем.

А поскольку шеф внешней разведки Уильям Донован про операции в испанском посольстве не только с Гувером не советовался, но и вообще не считал нужным ставить его в известность, то директор ФБР решил как следует проучить зарвавшихся шпионов из смежного ведомства.

Ничего путного, впрочем, из этого урока не получилось. Разъяренный Донован (известный также под кличкой «Дикий Билл») велел своим сотрудникам собрать на Гувера компромат посерьезнее. А когда он вскоре был добыт, то все проблемы разведки с ФБР стали решаться легко и просто – элементарным методом под названием беспощадный шантаж. Но это, впрочем, уже совсем другая история… (подробности см. тут )

Предупреждения об угрозе

Вспоминается этот забавный эпизод сегодня вот по какой причине. Под конец октября (2011) сразу несколько государственных ведомств США, отвечающих за определенные аспекты национальной безопасности страны, выпустили информационные бюллетени с предупреждениями о новой компьютерной угрозе – вредоносной программе под названием DUQU (читать это буквосочетание в англоязычной среде предлагается как «дью-кью», однако для русского языка куда более естественно было бы просто «дуку»).

На общем фоне гигантского количества разнообразных вредоносных кодов, постоянно появляющихся в компьютерах и сетях, программа DUQU выделяется как особо опасная тем, что несет в себе бесспорные черты фамильного сходства и общего происхождения со знаменитым «червем червей» по имени Stuxnet (см. «Боевой червь Stuxnet«).

Этот супер-троянец, можно напомнить, в прошлом году просто-таки поразил антивирусную индустрию и сетевую публику в целом своей небывалой сложностью и изощренностью. А конкретно для Ирана Stuxnet стал проблемой, серьезно затормозившей прогресс в обогащении урана и национальную ядерную программу в целом.

И хотя документальных – или тем более официальных – подтверждений этому нет, среди специалистов практически никто не сомневается, что созданием кода Stuxnet занимались в секретных лабораториях государственных спецслужб. Более того, имеется достаточное количество свидетельств, которые недвусмысленно указывают, разведки каких именно государств наверняка приложили тут руку – США и Израиля.

Иначе говоря, налицо имеются следующие факты нашей странной жизни. В компьютерах множества разных государств объявляется новая, весьма изощренная шпионская программа, по своим ключевым признакам явно сработанная при участии разведки США. А в ответ американские органы безопасности, вроде DHS (Департамент госбезопасности) и ICS-CERT (Реагирование на киберугрозы в области систем промышленного управления) рассылают документы о том, как этой трудноуловимой напасти следует противостоять (в общем-то, никак, кроме регулярного обновления штатных антивирусов)… Читать «DUQU, или скрытая угроза» далее

Темная сторона животных

(Октябрь 2013)

Хитросплетения жизни причудливым образом складываются в такую картину, где одновременно присутствуют творчество группы Pink Floyd, тайные хайтек-операции разведслужб, писатель Джордж Оруэлл, события 9/11, медиа-компания Би-Би-Си и довольно странная жизнь собак…

(Плюс свежее занятное добавление – от журнала Der Spiegel – о летающих свиньях.)

animals

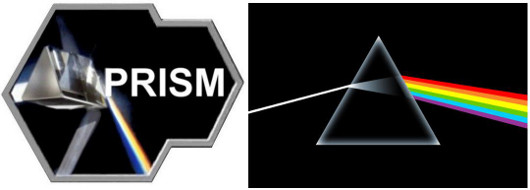
Когда летом нынешнего года в прессе начался гранд-слив компромата от Эдварда Сноудена о шпионском беспределе спецслужб, то одной из самых первых там «засветилась» PRISM. То есть суперсекретная программа АНБ США «ПРИЗМА» для массового сбора информации из коммуникаций и файлов интернет-пользователей.

Практически сразу было замечено, что логотип программы PRISM в файлах шпионов – на черном фоне треугольная призма расщепляет луч света в радужный спектр – выглядит как прямая цитата с обложки легендарного диска «Темная сторона луны» (1973) группы Pink Floyd.

prisms

Насколько случайным оказалось это совпадение, у публики, естественно, нет ни малейшего понятия. Но спустя пару месяцев, уже совсем в других файлах от того же Сноудена, всплыло название еще одной шпионской программы – «Flying Pig», то есть «летающая свинья». А это уже совершенно явный отсыл к картинке с обложки другого знаменитого альбома Pink Floyd под названием «Животные» (1977).

flying-pig

Автор идеи и всех текстов концептуального альбома Animals, бас-гитарист PF Роджер Уотерс, в качестве основы взял известную книгу Джорджа Оруэлла «Скотный двор» (1945) – ядовитую сатиру на СССР эпохи сталинизма. Но только Уотерс, дабы подчеркнуть универсальность метафоры, спроецировал уже известных по книге персонажей-животных на реалии современного капитализма.

Основную массу общества в рок-притче Animals составляют «овцы» – глупая, безвольная и легко управляемая публика, которую как угодно шугают и стригут «собаки» (бизнесмены и силовики), стоящие на службе у жирных и циничных «свиней» (политическая и финансово-экономическая элита).

Уже по этому краткому описанию можно понять, что некие влиятельные люди в англо-американских спецслужбах (названия шпионским программам дают отнюдь не рядовые сотрудники) не только являются поклонниками творчества Pink Floyd, но и, в каком-то смысле, разделяют очевидно критический взгляд музыкантов на скотство нынешней жизни. Читать «Темная сторона животных» далее

Дежавю, или хождение по кругу

(Сентябрь 2011)

В новостях в который раз всплыли две специфические темы: опять про неискоренимый вирус в BIOS и опять про авиатеракт Локерби. Абсолютно никакой связи, казалось бы, между темами нет. Но это как посмотреть…

rootkit-blog

Новость # 1

Новость первая – про китайский руткит Mebromi, который в очередной раз напомнил всем о часто забываемой опасности вирусов в BIOS, то есть в базовой системе ввода / вывода компьютера.

Забывчивость на данный счет принято объяснять тем, что BIOS размещается в программно-аппаратной прошивке специального чипа на системной плате, а для перепрограммирования таких чипов не существует универсального средства. Иначе говоря, для множества компьютеров на рынке существует не только великое множество несовместимых файлов-прошивок, но и куча разных программ для их записи во флеш-память чипа BIOS.

А это значит, по идее, что злоумышленникам и вирусописателям просто нет смысла возиться с проникновением в столь неудобную для инфицирования подсистему. Но это в теории.

На практике же китайская антивирусная фирма Qihoo 360 недавно обнаружила гуляющий по компьютерам вредоносный код, который в качестве главного места базирования использует BIOS компьютера. Там, в силу перечисленных выше технических причин, он остается вне досягаемости для общераспространенных антивирусных программ-сканеров. И при этом вирус, получивший от китайских исследователей название Mebromi, способен проникать в BIOS великого множества компьютеров самых разных фирм и моделей. Читать «Дежавю, или хождение по кругу» далее