Тайны инков

guamanpoma

КНИГА — ЛУЧШИЙ ПОДАРОК

(Февраль 2004)

Абсолютно неизвестный в научных кругах итальянский инженер Николино Де Паскуале (Nicolino De Pasquale) разрешил, возможно, одну из давних загадок цивилизации инков – каким образом они производили сложные вычисления.

Когда испанские конкистадоры во главе с Франсиско Писарро обманом захватили в плен, а затем и задушили последнего императора инков Атахуальпу в 1533 году, инкская империя была государством, по размерам не знавшим себе равных на этой планете.

Еще более выдающейся особенностью этой цивилизации было то, что инки – чуть ли не единственная из великих культур эпохи бронзы, не создавшая письменности. По крайней мере, так было принято считать вплоть до недавнего времени, поскольку историки не располагали никакими письменными документами этой культуры.

Лишь сравнительно недавно исследователи обнаружили, что «кипу» – причудливое узелковое письмо, употреблявшееся инками для удержания в памяти больших сообщений и бухгалтерии – на самом деле содержит, возможно, внутри себя развитую скрытую письменность на основе семибитного двоичного кода.

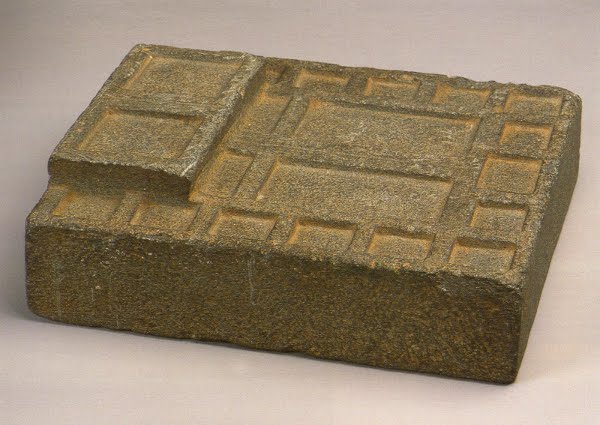
Но вплоть до последнего времени никому так и не удавалось объяснить смысл поделенных на прямоугольники инкских табличек, известных как «юпана».
yupana

Разнообразные по размеру и форме, эти юпана нередко интерпретируются как «стилизованные модели крепости». Некоторые исследователи делали попытки рассматривать их как  счетную доску вроде абака, однако каким образом здесь выполнялись арифметические операции, оставалось совершенно неясным.

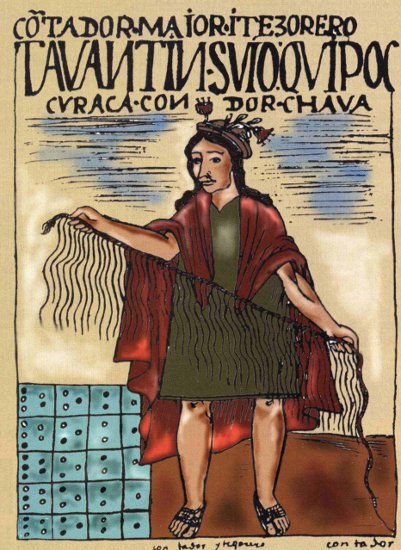
И вот совсем недавно в Италии инженер Де Паскуале, по жизни крайне далекий от тайн доколумбовых цивилизаций Америки, получил в качестве рожденственского подарка книгу о математических загадках. В качестве же одной из головоломок там предлагался непонятный рисунок из испанского манускрипта XVI века о нравах, обычаях и культуре инков – массив прямоугольных ячеек в пять рядов и четыре колонки.

В самой правой ячейке нижнего ряда изображен один кружок, в соседней ячейке 2 кружка, в третьей 3, а в последней ячейке ряда – 5 кружков. Понимающий кое-что в математике инженер быстро сообразил, что число кружков в ячейках – это первые элементы последовательности Фибоначчи – 1, 2, 3, 5, … – где каждое последующее число представляет собой сумму двух предыдущих.

Меньше часа понадобилось Паскуале на то, чтобы установить – матрица-головоломка действительно представляет собой своего рода счетную доску-абак, но вычисления здесь ведутся по основанию 40, а не так, как в привычной нам десятиричной системе. Читать «Тайны инков» далее
Неслучайные случайности

(ноябрь 2007)

randig

Одно из главных светил открытой криптографии, израильский профессор Ади Шамир (Adi Shamir, более всего знаменитый как «S» в криптосхеме RSA), опубликовал работу без преувеличения взрывного характера (Microprocessor Bugs Can Be Security Disasters).

Суть исследования сводится к тому, сколь гигантскую роль в стойкости компьютерных систем безопасности играет надежное выявление ошибок программирования, ибо даже мельчайший и почти незаметный баг может иметь роковые последствия.

Вместе с ростом строк кода в программах, усложняющейся оптимизацией операций и нарастающей длиной слова в процессорах, становится все более вероятным появление невыявленных ошибок в конечных продуктах, запускаемых в массовое производство.

Примером тому может служить случайное открытие в середине 1990-х – глубоко спрятавшийся «баг деления» в процессорах Pentium. Или совсем недавно обнаруженная ошибка умножения в программе Microsoft Excel.

В новой же статье Шамира показано, что если какая-нибудь спецслужба обнаружит (или тайно встроит) хотя бы лишь одну пару таких целых чисел, произведение которых в каком-нибудь популярном микропроцессоре вычисляется некорректно (даже в единственном бите низкого разряда), то последствия этой ошибки будут сокрушительными с точки зрения криптографии и защиты информации в компьютере.

Потому что тогда ЛЮБОЙ ключ в ЛЮБОЙ криптопрограмме на основе RSA, работающей на ЛЮБОМ из миллионов компьютеров с этим процессором, может быть тривиально взломан с помощью единственного сообщения специально подобранного вида. Читать «Неслучайные случайности» далее

Брехня…

(Март 2004)

Завершение сюжета о компьютерной диверсии ЦРУ в Сибири

pipe2

Сведущие российские специалисты откликнулись на недавнюю публикацию в США мемуаров высокопоставленного военачальника-политика-пенсионера Томаса Рида «Над бездной. История Холодной войны глазами инсайдера», где впервые поведано о тайных операциях хайтек-саботажа ЦРУ против советской экономики.

В частности, о колоссальном взрыве газопровода в Сибири в 1982 году, якобы подстроенном американской разведкой с помощью умышленной продажи в СССР чипов и программного обеспечения со скрытыми внутренними дефектами (см. Шпионские страсти).

Если подытожить известные на сегодня отклики российских компетентных людей, то самое краткое резюме на эти откровения выглядит так: «Чушь, брехня и дешевая пропаганда».

По (неофициальному) свидетельству представителя ОАО «Газпром», в 1982 году у нас вообще не было компьютеров, управлявших работой газопроводов («телефон был – компьютеров не было»). Читать «Брехня…» далее

Шпионские страсти

(Февраль 2004)

Big_Explosion

В марте 2004 американским издательством Ballantine Books выпускается примечательная книга воспоминаний под названием «Над бездной. История Холодной войны глазами инсайдера» (»At the Abyss: An Insider’s History of the Cold War,» by Thomas Reed).

Автор книги Томас Рид, одно время главком Военно-воздушных сил США, а затем член Совета национальной безопасности в администрации президента Рейгана, рассказывает о мало- и совсем неизвестных эпизодах великого противостояния между Западом и «империей зла» (как величал СССР в первой половине 1980-х тогдашний американский президент).

Наибольший интерес у обозревателей и рецензентов этих мемуаров вызвал эпизод, рассказывающий, как ЦРУ с одобрения Рейгана проводило тайные операции по подрыву советской экономики с помощью преднамеренно испорченных микросхем и программного обеспечения.

В частности, по свидетельству Томаса Рида, одним из прямых следствий этого плана стал грандиозный взрыв нашего газопровода в Сибири в 1982 году. В изложении автора мемуаров подоплека этой истории выглядела примерно так. Читать «Шпионские страсти» далее

Страницы жизни Дж. Эдгара Гувера (ч.4)

Продолжение. Начало см. тут: часть 1, часть 2, часть 3.

[1956 – 1961 – 1971]

Hoo_w_selfbust

1956: БЮРО ПОДГОТОВКИ ОБЩЕСТВЕННЫХ БЕСПОРЯДКОВ

Непримиримая борьба с угрозой мирового коммунизма всегда была для Гувера одной из главных целей жизни. А уж в 1950-е годы – рост мощи СССР, укрепление социализма в Восточной Европе и в Китае – более страшной опасности, чем большевизм, для шефа ФБР, наверное, не существовало. На словах, по крайней мере.

Но вскоре после бесславного заката звезды Джозефа Маккарти, вконец спившегося и спятившего сенатора от штата Висконсин, при непосредственной помощи Гувера разжигавшего пламя антикоммунистической «охоты на ведьм», в методах борьбы с политическими противниками образовался определенный вакуум.

Вскоре, в 1956 году Гувером был запущен существенно иной – тайный – проект, получивший название COINTELPRO или Counter Intelligence Program, то есть «контрразведывательная программа». Под этим малозначащим наименованием в действительности скрывались принципиально новые формы работы, изначально по своим целям направленные на подрыв компартии США.

Секретная программа COINTELPRO выходила очень далеко за рамки обычной деятельности ФБР по сбору информации и отлову нарушителей закона или иностранных шпионов. В методы COINTELPRO входил целый арсенал грязных трюков, служивших разрушению изнутри компартии и других «антиамериканских» организаций.

Практиковались самые разные вещи: стравливание лидеров запуском в прессу ложных слухов, подталкивание партийных активистов на совершение актов экстремизма с помощью внедренных провокаторов, организация прочих всевозможных провокаций и множества нечистоплотных операций на основе заранее пущенной дезинформации.

По сути дела, COINTELPRO превращала ФБР из правоохранительного органа в свою собственную противоположность – в ведомство по подготовке общественных беспорядков. Читать «Страницы жизни Дж. Эдгара Гувера (ч.4)» далее

Подбит на взлете

(январь 2010)

Ученые-криптографы из Израиля взломали шифр A5/3, также известный как KASUMI. Этот криптоалгоритм скоро может стать одним из самых распространенных на планете, поскольку является новым стандартом шифрования в сетях GSM.

plcrash

Группа известных израильских криптографов (Orr Dunkelman, Nathan Keller, Adi Shamir) опубликовала в Сети препринт исследовательской статьи, демонстрирующей, что ими взломан шифр KASUMI. Этот важный криптоалгоритм также известен под названием A5/3, поскольку является официальным стандартом шифрования для сетей мобильной связи третьего поколения.

Согласно давно заведенной традиции, все криптоалгоритмы для шифрования коммуникаций в сетях сотовой связи GSM принято объединять единым «семейным» названием A5. Первые представители этого семейства были разработаны в конце 1980-х годов в условиях строгой секретности: более сильный алгоритм A5/1 для стран Западной Европы и шифр послабее A5/2 — как экспортный вариант для прочих рынков.

Конструкция шифров сохранялась в тайне до 1999 года, когда энтузиастами была инициативно проведена их обратная инженерная разработка по имеющимся на рынке телефонам.

Как только восстановленные криптосхемы были опубликованы и проанализированы независимыми специалистами, стало очевидно, что алгоритм A5/2 реально не предоставлял практически никакой защиты, а A5/1 вполне поддавался вскрытию разными методами и за приемлемое на практике время. Читать «Подбит на взлете» далее

Троянские микрокони Intel

(Ноябрь 2000)

О технологии обновления микрокодов ― «тайном оружии» корпорации Intel и других производителей аппаратного компьютерного обеспечения.

Intel_Inside

В дискуссионных интернет-форумах, посвященных вопросам компьютерной безопасности, достаточно регулярно поднимается вопрос о всяких укромных и недокументированных местах машины, не поддающихся контролю со стороны ОС и потенциально дающих приют для упрятывания троянских коней, скрытых лазеек и прочих «черных ходов» в компьютер.

Одним из недавних поводов для такой дискуссии стала публикация в онлайновом (с некоторых пор) журнале BYTE, посвященная малоизвестной технологии Intel, применяемой для обновления микрокодов процессоров Pentium (http://www.byte.com/column/BYT20001016S0006 ).

Основное предназначение технологии ― быстро исправлять и подлатывать баги, обнаруженные в процессорах после их выхода в продажу. В ноябре 1994 года корпорация Intel в избытке хлебнула неприятностей в связи с обнаружением в ее новых процессорах знаментиого «бага с плавающей точкой», поэтому начиная с модели Pentium Pro во всех чипах архитектур IA-32 и IA-64 реализована так называемая возможность «обновления BIOS».

Несмотя на все старания компании сохранить в тайне информацию о подробностях этой технологии, кое-какие данные все же просачиваются и содержат они не всегда приятные открытия. На сегодняшний день о технологии «BIOS Update» известно следующее. Читать «Троянские микрокони Intel» далее

Моцарт и прочие средства давления

(март 2010)

Классическая музыка все шире применяется для борьбы с антисоциальным поведением молодежи. Попутно в подрастающем поколении формируют ненависть к шедеврам мировой культуры.

teenagers

В январе 2010 года британская местная пресса рассказала, что одна из школ в центральной Англии, West Park School (Derby) начала применять довольно специфический метод наказания для плохо ведущих себя детей ― подвергая их продолжительным сеансам прослушивания музыки Моцарта и других известных композиторов прошлого.

После уроков провинившихся школьников оставляют в специально оборудованных для этого помещениях и принудительно заставляют в течение двух часов слушать классическую музыку. Как объясняют педагоги, с одной стороны, это делается для снятия у детей напряжения (директор школы уверяет, что это успокаивает учеников).

А с другой стороны предполагается, что это служит эффективным средством для предупреждения будущих нарушений дисциплины (согласно проведенным администрацией подсчетам, с момента ввода новой формы наказания число хулиганских выходок среди детей понизилось на 60 процентов).

В одном из журналистских репортажей, посвященных этой педагогической новации, приводятся впечатления самих школьников, подвергаемых данному наказанию и признающихся, что теперь классическая музыка для них просто невыносима.

Наказания классической музыкой в West Park School ― это лишь один из самых свежих экспериментов с употреблением шедевров мировой культуры в качестве инструментов социального контроля (в данном контексте, вероятно, было бы правильнее говорить о злоупотреблении ― хотя точки зрения на проблему высказываются очень разные). Читать «Моцарт и прочие средства давления» далее

Skype: игры в слова

(Август 2012)

Последний месяц в сетевых СМИ отмечался заметный всплеск дискуссий о (не)безопасности коммуникаций в системе Skype относительно перехвата и прослушки. Теперь же, когда «пыль споров осела», имеет смысл спокойно подвести итог.

Skype logo

Skype следит за тобой?

Система интернет-телефонии Skype в следующем году отметит свой десятилетний юбилей. На протяжении всех этих лет, как известно, популярность сервиса быстро и стабильно росла, так что ныне услугами Skype на регулярной основе пользуются порядка четверти миллиарда пользователей по всему миру.

Примечательную популярность Скайпа нередко принято объяснять тем, что данный сервис сумел не только предложить удобный, легкий в освоении и фактически бесплатный интернет-телефон для связи между любыми точками планеты, но и еще весьма надежно защищает коммуникации от прослушки третьей стороной.

Безопасность связи обеспечивают две главные особенности системы: (а) пиринговая архитектура, благодаря которой абоненты могут связываться напрямую без центрального сервера (где удобнее всего осуществлять перехват); и (б) сильные алгоритмы шифрования, автоматически и по умолчанию закрывающие все коммуникации в Skype.

Поскольку перечисленные особенности были заложены разработчиками в конструкцию Skype изначально, то прослушка телефонных разговоров в быстро набиравшей популярность системе стала серьезной проблемой не только для злоумышленников или шпионов, но и для правоохранительных органов.

Соответственно, среди довольных пользователей Скайпа стало отмечаться все больше и больше деятелей, имеющих конфликты с госвластями – от диссидентов и оппозиционеров до мошенников и криминальных структур. А администрации сервиса, в свою очередь, все чаще приходилось сталкиваться с претензиями и недовольством властей самых разных стран. Читать «Skype: игры в слова» далее

Куриная слепота

(Август 2012)

О том, что имеющиеся на рынке средства антивирусной защиты компьютеров, выражаясь помягче, далеки от совершенства, знают наверное все. Однако то, сколь удручающе плоха реальная ситуация, становится очевидно только теперь.

stupidchicken

В конце мая (2012) российская антивирусная фирма Kaspersy Lab объявила о выявленном ею экстраординарном вредоносном ПО, получившем название Flame.

Все ключевые признаки данной шпионской программы-руткита (высочайшая степень невидимости, качество кода, разнообразие функциональных возможностей и т. д.) указывают на то, что это боевое «оружие кибервойны» из арсенала спецслужб технологически передовых государств. То есть из того же самого ряда, что и выявленные в последние годы вредоносные программы Stuxnet и DuQu.

Никакого особого секрета в том, кто все это делает, в общем-то нет. Расследования журналистов и экспертов по компьютерной безопасности ранее вполне аргументированно показали, что все перечисленные программы практически наверняка сработаны совместными усилиями спецслужб США и Израиля. Теперь же, в силу специфики политического момента, на данный счет не остается никаких сомнений.

В мае-июне 2012, то есть накануне осенних выборов президента США, госадминистрация Барака Обамы сочла полезным подчеркнуть избирателям «крутизну» своего лидера еще и тем, как лихо он сражается с врагами Америки на полях невидимой кибервойны.

Явно с этой целью в центральные американские газеты, New York Times и Washington Post, некие «неназываемые официальные лица» практически одновременно слили информацию о том, что все эти шпионско-боевые программы – и Stuxnet, и DuQu, и Flame – были сработаны и пущены в дело силами АНБ, ЦРУ и спецслужб Израиля.

Организовано это все было, якобы, исключительно ради срыва усилий Ирана в области его ядерных проектов. В итоге, правда, следы проникновения упомянутых шпионско-диверсионных программ обнаруживаются на сотнях тысяч компьютеров по всему миру…

Но здесь, впрочем, речь пойдет не о побочных эффектах кибервойн, а о наглядно проявленной ими неэффективности антивирусного ПО.

Следует особо подчеркнуть, что ни Stuxnet, ни DuQu, ни Flame, годами работая в компьютерах своих жертв, не были выявлены НИ ОДНИМ из стандартных средств защиты всей антивирусной индустрии, насчитывающей около 40 компаний по всему миру. Читать «Куриная слепота» далее