Закрытое акционерное общество власти

(Фрагмент книги «Гигабайты власти», 2004)

Рассказ о SAIC – одной из самых влиятельных фирм в высших политических эшелонах США, про которую почти никто ничего не знает.
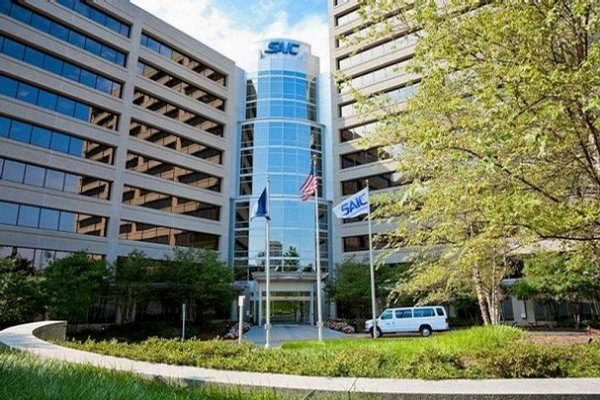
saic-hq

«Мы – компания-невидимка,» – доверительно поведал в недавнем интервью один из топ-менеджеров SAIC Кит Найтингейл, в прошлом полковник подразделения спецопераций американской армии. – «Мы повсюду, но почти никто этого не видит».

Калифорнийская штаб-квартира SAIC, или Science Applications International Corp, находится на северной окраине г. Сан-Диего, и внешне ее ухоженный кампус ничем не отличается от всех остальных сооружений подобного рода. Однако внутри повсюду бдит вооруженная охрана, двери запираются на сейфовые замки, а многие комнаты экранированы от компрометирующих электромагнитных излучений.

На протяжении многих лет миллиардные доходы компании почти полностью обеспечиваются контрактами федерального правительства США. В значительной части – это задания разведки: разработка мощных компьютерных систем анализа данных (data mining), программное обеспечение для спутников видовой разведки, спецтехника для систем наблюдения.

Помимо выполнения контрактов разведслужб, корпорация SAIC разрабатывает компьютерное обеспечение для подводных лодок и реактивных истребителей, участвует в создании систем противоракетной обороны и подземных ядерных бункеров в Неваде, обеспечивает работу общенациональной системы учета преступлений ФБР, а также имеет контракт с федеральной налоговой службой США на администрирование финансовой информации.

Еще одна бурно развивающаяся в последнее время сфера бизнеса – разного рода системы для DHS, нового Департамента безопасности отечества, вроде сканирующих приборов на базе гамма-излучения, прощупывающих содержимое опломбированных контейнеров и грузовиков.

Аура секретности постоянно окружает SAIC, в кадрах которой работает огромное количество бывших сотрудников спецслужб, руководящих кадров из военных структур и правоохранительных органов. Допуск к государственной тайне имеют свыше 5000 сотрудников SAIC, а основатель и свыше 30 лет бессменный руководитель компании Дж. Роберт Бейстер, говорят, имеет один из самых высоких уровней допуска, когда-либо выдававшихся штатским гражданам страны.

Самая же, наверное, выдающаяся достопримечательность SAIC – это ее совет директоров. Точный состав этого коллектива никогда не известен, поскольку (как сообщается на сайте компании) численность данного органа все время варьируется в пределах 12-22 человек. Кроме того, имеется и специальный механизм непременной ротации – ежегодно состав обновляется на треть с приглашением новых директоров на трехлетний примерно период. Прежние директоры нередко отходят от бизнеса, чтобы «всплыть» на каком-нибудь из очередных высоких государственных постов.

В целом же состав участников этой «карусели» очень впечатляет: адмирал Бобби Инман, бывший директор Агентства национальной безопасности и зам. директора ЦРУ; Мелвин Лейрд, министр обороны при президенте Никсоне; генерал Макс Турман, командовавший вторжением в Панаму; Дональд Хикс, в прошлом возглавлявший исследования и разработки в Пентагоне; Роберт Гейтс, бывший директор ЦРУ; Уильям Перри, министр обороны в клинтоновской администрации; Джон Дойч, еще один недавний директор ЦРУ… Ну и так далее.

Из самых последних директоров можно упомянуть отставного генерала Уэйна Даунинга, члена совета «Комитета по освобождению Ирака», а перед началом войны – главного лоббиста американского детища под названием «Иракский национальный конгресс» и его главы Ахмеда Чалаби.

Другой очень влиятельный военный – адмирал Уильям Оуэнс, главный оперативный директор и вице-председатель совета директоров SAIC, одновременно заседает в руководстве пяти компаний, активно прокачивающих через себя миллиарды «помощи Ираку», а также является членом Консультативного политсовета Пентагона, вырабатывающего стратегию для министра обороны Рамсфелда. [SP]

Суть весьма доходного частного предприятия SAIC, сытно присосавшегося к изобильной государственной кормушке, видимо, уже ясна в общих чертах. Со времен Ричарда Никсона, с тех пор, как физик-ядерщик Роберт Бейстер создал свое «закрытое акционерное общество» в 1969 году, в ближайшем окружении каждого из президентов США непременно находится кто-то из совета директоров корпорации SAIC. Читать «Закрытое акционерное общество власти» далее

Объяснимые слабости

(Январь 2008)

Среди отечественных филологов и лингвистов уже давно гуляет шутка о том, сколь существенный вклад внесла в русский язык уголовная братва.

В языках вроде английского или немецкого, как известно, есть такая вещь, как неопределенные и определенные артикли перед существительными. В русском языке артиклей, ясное дело, нет. Очевидную же их полезность все осознали лишь в 1990-е годы, когда криминальный мир не только мощно влился в слой новой русской буржуазии, но и заметно обогатил всеобщий бытовой лексикон. Так что с адекватным переводом иностранных артиклей теперь все стало очень просто.

Например, английское «the table» – это «конкретно стол», а вот «a table», соответственно, оказывается «типа стол». Разница в смысле слов, как видим, вполне очевидна.

В данной же статье речь пойдет о «чисто конкретной криптографии».

thecrpt

НЕ ПРОСТО ДЫРА

В декабре прошедшего (2007) года небольшая швейцарская фирма Dreamlab Technologies AG, специализирующаяся на компьютерной безопасности, объявила миру о выявленной ею серьезнейшей слабости в беспроводных клавиатурах. Большую статью с описанием подробностей этой истории можно найти на сайте компании www.dreamlab.net, здесь же вполне достаточно изложить лишь суть.

А суть такова, что изготовители бесшнуровых клавиатур (львиная доля которых приходится на Microsoft и Logitech) по какой-то причине упорно пренебрегают криптографической защитой информации.

Иначе говоря, пользователи почти любой беспроводной клавиатуры, связывающейся с компьютером по радиоканалу на частоте 27 МГц, должны четко себе представлять, что когда они нажимают на кнопки, то вся вводимая информация свободно доступна окружающим в радиусе нескольких десятков метров. А если любопытствующая сторона вооружена приличной антенной, то можно говорить и о многих сотнях метров.

Исследователи Dreamlab, проанализировавшие протокол передачи клавиатур типа Wireless Optical Desktop фирмы Microsoft, установили, что конкретно в данном семействе вся защита канала заключается в прибавлении к каждому коду клавиши одного и того же числа-байта.

Это число случайно выбирается из 256 возможных вариантов при самом первом сеансе связи между клавиатурой и компьютером в процессе синхронизации устройств. Строго говоря, называть эту уловку «защитой» можно лишь с очень большой натяжкой. Ибо в терминах криптографии подобное преобразование именуется простой заменой, в сути своей известно школьникам младших классов и по сложности обратного восстановления (дешифрования) практически не отличается от чтения открытого кода передачи.

Формулируя то же самое чуть иначе, можно сказать, что в беспроводных клавиатурах, выпускаемых индустрией без усиления защиты уже многие годы, имеется не просто дыра, а чудовищная уязвимость с точки зрения безопасности.

Дыру эту никак нельзя назвать случайной и можно приводить в качестве своего рода символа определенных воззрений на криптографию. Согласно которым широкой публике разрешено пользоваться лишь откровенно слабыми шифрами, не составляющими абсолютно никаких проблем для компетентных органов.

БЫЛА ВОЙНА

Чтобы стало яснее, как появилась и утвердилась столь своеобразная, а на сегодняшний день еще и очень влиятельная точка зрения, понадобится совершить небольшой экскурс в историю.

Отправной точкой станут первые годы холодной войны, когда политические лидеры Запада были крайне озабочены гигантской военной мощью СССР, только что сумевшего победить нацистскую Германию. А также вполне объяснимой популярностью коммунистических идей среди населения и партий, стремившихся к власти в странах вне советского блока.

В такой обстановке руководство США направило в Европу с секретной миссией Уильяма Фридмена, одного из основателей спецслужбы АНБ и просто авторитетнейшего специалиста-криптографа, имевшего хорошие связи в западноевропейских разведках еще с Первой мировой войны (подробности необычной биографии Фридмена можно найти тут: «Наука a la Ривербэнк«).

Миссия Фридмена, впрочем, подразумевала тайные встречи не столько с коллегами из спецслужб, сколько с ведущими компаниями криптографической индустрии Европы. Ибо после войны в мире отчетливо обозначился высокий спрос на современные шифраторы – для закрытия важных коммуникаций не только в военных, но и в дипломатических, банковских и промышленных системах связи. Читать «Объяснимые слабости» далее

Фантазии и реальность

(Ноябрь 2010)

Продолжение истории о странной и загадочной смерти Гарета Уильямса. Случаи гибели людей, плодящиеся вокруг нелегального прослушивания сотовых телефонов, сопровождаются реальными полицейскими расследованиями. Однако итоги таких расследований оказываются фантастически неправдоподобными.

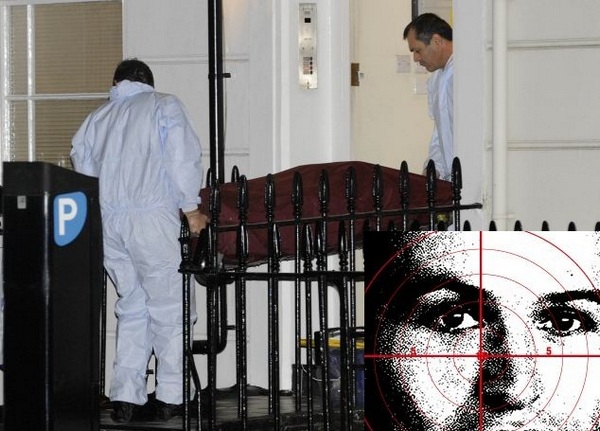
Unidentified Body leaving 36 Alderney Street, Sw1, London, tonight.

Британская полиция объявила новые данные о результатах расследования загадочной смерти сотрудника национальной радиоэлектронной разведки Гарета Уильямса (см. «Отсчет покойников«). Впрочем, если формулировать точнее, то было вновь объявлено об отсутствии сколь-нибудь существенных результатов.

Ибо суть новых данных следствия свелась к тому, что по официальным итогам расширенной токсикологической экспертизы в организме Уильямса вновь не было найдено никаких следов  ядов или наркотических веществ. Иначе говоря, через два с лишним месяца после начала следствия причина смерти молодого и здорового человека как была, так и остается неустановленной.

Аналогично, полной загадкой для следователей остаются и возможные мотивы убийства. А поскольку тело погибшего было обнаружено в его квартире при крайне необычных обстоятельствах — раздетый догола труп был упакован в большую спортивную сумку, застегнутую на молнию и запертую снаружи на замок — то в этих условиях детективам остается лишь фантазировать, что именно могло привести шпиона к столь трагичному и нелепому концу.

Если судить по неофициальным свидетельствам из полиции, регулярно сливаемым в бульварную прессу, то дальше первоначальной гипотезы о том, что Гарет Уильямс был сексуальным извращенцем, фантазия следствия так и не продвинулась. Согласно этой замысловатой версии, талантливый математик-компьютерщик имел довольно специфическую психическую девиацию — наибольшее эротическое наслаждение он получал тогда, когда один оказывался голым в крайне ограниченном пространстве.

Иначе говоря, загадочное дело пытаются раскрыть элегантно и просто — шпион сам и по собственной воле забрался в саквояж, как следует в нем заперся и… случайно задохнулся, не сумев вылезти обратно после такого наслаждения.

Версия, что ни говори, исключительно хороша. Но есть в ней, правда, некоторые проблемы. Сумка была заперта снаружи на замок, а ключ от замка нашли под трупом на дне сумки. Кроме того, дверные замки в квартире Уильямса устроены таким образом, что по запертой двери можно определить, закрывали ее изнутри или снаружи. Так вот, когда труп шпиона был обнаружен полицией, дверь в его квартиру была заперта снаружи, а не изнутри.

То есть, как ни крути, наверняка должен был тут быть кто-то еще, кто помогал, скажем так, Гарету Уильямсу в его странных автоэротических забавах, а потом тихо скрылся с места «случайного самоубийства», не оставив за собой абсолютно никаких следов пребывания… Читать «Фантазии и реальность» далее

Отсчет покойников

(Сентябрь 2010)

Глубокие познания людей в тайнах прослушивания телефонной связи, как показывает жизнь, нередко несут в себе опасность безвременной кончины. Очередной случай из этого ряда произошел в Британии.

Gareth-photo

Недавняя смерть одного из сотрудников британской технической разведки, произошедшая в центре Лондона при весьма странных обстоятельствах, постепенно обрастает дополнительными – и немаловажными – подробностями. Однако подробности эти отнюдь не проясняют картину, а делают произошедшую трагедию все более и более загадочной.

Причем руководство британской разведки, со своей стороны, лишь добавляет в историю тумана, не то что не помогая полиции, а скорее всячески препятствуя расследованию убийства.

Поначалу внешняя канва событий выглядела достаточно прозаически — с точки зрения уголовной хроники из жизни большого города. В местное отделение полиции одного из фешенебельных районов центрального Лондона в понедельник 23 августа (2010) поступил звонок из некоего британского госучреждения. Один из сотрудников этого учреждения должен был выйти на службу после отпуска, однако на работе не появился, а связь с ним установить не удается. Поэтому полицию попросили заглянуть к человеку домой, коль скоро квартира находится на их участке, и выяснить, что там у него случилось.

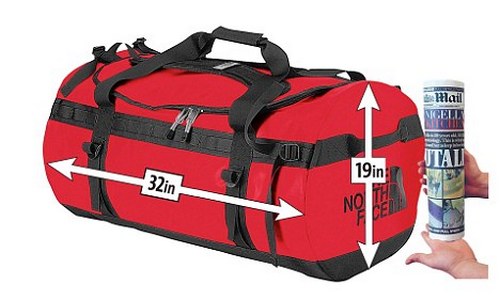
Ведомство, из которого поступил звонок с просьбой о помощи, было достаточно серьезным — служба внешней разведки — поэтому местный констебль отправился навестить квартиру в тот же день. Не получив отклика на свои звонки, полицейский вызвал уборщицу с ключами. Оставив женщину возле дверей, констебль вошел внутрь, где довольно быстро при осмотре квартиры обнаружил в ванне здоровенную и тщательно застегнутую спортивную сумку (красного цвета, фирмы North Face), в которую был упакован труп голого мужчины…

garethbag

Поскольку в обычно тихом и благопристойном районе быстро появилась куча полицейских, оцепивших дом и начавших следственную работу, новость об убийстве сразу попала в уголовную хронику прессы. Довольно скоро стало известно, что убитого звали Гарет Уильямс (Gareth Williams), что он был сотрудником разведслужбы GCHQ, а в ведомственной квартире MI6 жил как временно прикомандированный к внешней разведке.

Однако к служебной деятельности Уильямса, по первоначальному заключению полиции, его смерть вряд ли имела какое-либо отношение. Судя по сильному разложению трупа, смерть убитого наступила около двух недель назад, сразу по его возвращении из поездки в США. И хотя официально таких данных из полиции не поступало, в наиболее осведомленных изданиях бульварной прессы тут же появились «утечки» об очевидно бытовом убийстве на сексуальной почве.

В квартире убитого будто бы нашли разнообразные причиндалы для садомазохистских и гомосексуальных утех, а в памяти мобильника – телефонные номера услуг «мужского эскорта». Короче говоря, в качестве наиболее вероятной причины смерти были выдвинуты далеко зашедшие гейские отношения и месть какого-нибудь излишне ревнивого любовника.

Еще через несколько дней журналисты добралась до родителей Уильямса, вернувшихся домой в валлийский городок Англси из летней отпускной поездки, и до других членов его семьи – младшей сестры и дяди. Все родственники оказались не просто в шоке от гибели близкого и любимого человека, но и в диком ужасе от того, что пишет о нем пресса.

В этой семье всегда поддерживались очень близкие отношения и все родственники были абсолютно уверены, что Гарет определенно не был гомосексуалистом. Примерно то же самое подтвердили и его бывшие приятели-земляки, отметив, что он скорее был задвинутым на математике и компьютерах «асексуалом», не проявлявшим сколь-нибудь повышенного интереса ни к женщинам, ни к мужчинам. Читать «Отсчет покойников» далее

Время, назад!

(Август 2013)

Массовые сливы секретного компромата, то и дело происходящие в США, вызвали у российских властей довольно специфическую реакцию. С угрозой аналогичных утечек здесь решено бороться отказом от компьютеров.

typemachine

В июле 2013 г. на официальном российском сайте государственных закупок появилась занятная информация о нюансах секретной работы в одной из наших спецслужб. Конкретнее, стало известно, что ФСО РФ (Федеральная служба охраны Российской Федерации) намерена приобрести партию электрических пишущих машинок и сопутствующих расходных материалов на общую сумму порядка полумиллиона рублей.

Как показало последующее обсуждение этой новости среди пользователей Интернета, на взгляд простого, но информированного обывателя, подобный ход серьезного госведомства выглядит довольно необычным по целому ряду причин.

Во-первых, тут же припомнили, что весной 2011 г. в мировых СМИ мелькало известие о знаменательном событии в Мумбаи, Индия, где закрылось последнее на этой планете предприятие, занимавшееся производством печатных машинок. (Вскоре, правда, прошло не то чтобы опровержение, но уточнение: в действительности изготовление подобного оборудования кое-где все еще продолжается, но уже далеко не в столь массовых количествах, как прежде.)

Во-вторых, в 2012 г. Агентство Национальной Безопасности (АНБ) США рассекретило в высшей степени любопытный документ, рассказывающий об одном из эпизодов «холодной войны», непосредственно связанном с компрометацией именно такого рода техники, причем именно в России. В центре событий – история о том, как специалисты советского КГБ еще в 1970-е г. внедрили в пишущие машинки посольства США чрезвычайно хитроумные шпионские закладки, похищавшие информацию о содержании печатаемых документов по побочным сигналам аппаратуры. (Сейчас нечто подобное именуют словом «кейлоггер», хотя в те времена ни термина такого, ни персональных компьютеров вообще в офисном оборудовании не применялось).

В-третьих, сам факт ныне происходящего, указывающий на курс возврата спецслужб к архаичным печатным машинкам – вместо удобной, быстрой и надежной компьютерной техники для современного офиса, – на посторонний взгляд представляется чем-то крайне противоестественным и абсурдным.

На самом деле, конечно же, вполне четкая логика за подобного рода решениями явно прослеживается. Причем сведущие люди, обладающие представлением о нюансах работы с документами, несущими на себе грифы «Совершенно секретно» или тем более «Особой важности», могут выдвинуть даже не один, а целую массу аргументов в поддержку такого выбора.

Ибо на уровне работы с особо важными секретами, критично чувствительными к разглашению и компрометации, чисто бумажное делопроизводство, исключающее создание электронных копий документов, представляется не просто абсолютно логичным, а наиболее целесообразным.

И дабы логика происходящего стала яснее не только для сотрудников секретных спецслужб и строго режимных предприятий, но и для всей прочей публики, уместно рассмотреть уже упомянутые примеры из шпионской жизни, проецируя их друг на друга.

Иначе говоря, представляется полезным сопоставить нынешний гранд-слив компромата Эдвардом Сноуденом и давнюю, суперсекретную операцию АНБ в московском посольстве США, получившую название The Gunman Project.

cover Читать «Время, назад!» далее

Чтоб Кафку сделать былью

(Август 2012)

Случилось так, что две самые абсурдные истории из жизни и практики современного «правосудия» – международная охота на Дж. Ассанжа за не вовремя порвавшийся презерватив и реальные сроки заключения группе Pussy Riot за недопетую песню в храме – замысловато переплелись в еще одном, третьем престранном сюжете. О шпионской хайтек-системе TrapWire.

trapwire

WikiLeaks, Russia Today и DDoS-атаки

Август 2012 для движения WikiLeaks запомнится, конечно же, в первую очередь драматичным эпизодом вокруг лондонского посольства Эквадора, предоставившего политическое убежище для Джулиана Ассанжа. Если кто-то вдруг забыл или вообще не в курсе, то полезно уточнить, откуда вообще формально пошла вся эта эпопея с сильно затянувшейся охотой на лидера WikiLeaks «по подозрению в изнасиловании» шведских женщин (официальных обвинений на данный счет, кстати, ему не предъявлено).

Когда Ассанж выбирал Швецию в качестве места постоянного пребывания, то в первую очередь он ориентировался на весьма либеральные законы этой страны в отношении свободы слова и печати, что было необходимо для успешной работы WikiLeaks.  Со свободой слова в этой стране, похоже, действительно все нормально, однако с другими делами – вроде секса – у Ассанжа в Швеции как-то совсем не заладилось.

Один из таких контактов, начавшийся при полном взаимном согласии сторон, в ходе собственно процесса – из-за порвавшегося контрацептива и нежелания партнера обращать на это внимание – превратился по ощущениям дамы как бы в секс по принуждению. Этого постельного недоразумения оказалось достаточно, чтобы мадам отправилась в полицию – подавать заявление на обидевшего ее иностранца. По удивительному совпадению, у полиции тут же нашлась еще одна женщина с аналогичной жалобой – тоже возжелавшая секса со знаменитым австралийцем, но в итоге так же оставшаяся крайне неудовлетворенной его поведением в делах интимного общения полов.

Иначе говоря, практически на пустом месте для Ассанжа отчетливо замаячили серьезные проблемы с местным законодательством, очень ревностно ограждающим шведских женщин от сексуальных домогательств. Не желая принимать участия в этом цирке абсурда, ДжА покинул пределы Швеции. За что тут же был внесен в «красный список» международных розысков Интерпола – став таким образом «особо опасным преступником», которому не предъявлено никаких официальных обвинений ни в одной стране мира.

Эстафету этой юридически крайне сомнительной охоты, как всем известно, ныне активно продолжают власти Великобритания. Отказав Ассанжу в политическом убежище, Лондон в августе (2012) совершенно всерьез пригрозил Эквадору нарушить Венскую конвенцию – основу дипломатических отношений между  независимыми государствами – и вторгнуться рейдом спецназа в посольство другой страны, дабы произвести там арест для «выполнения своих обязательств по экстрадиции» столь опасного преступника…

Еще одна примечательная история того же странного ряда случилась в августе не столько лично с Ассанжем, сколько с его главным детищем – «машиной правды» WikiLeaks. Речь идет о мощнейших DDoS-атаках, на много дней заблокировавших доступ не только к веб-площадке проекта, но и к сайтам третьих сторон, размещающих у себя зеркала тех или иных фрагментов этого насыщенного документами инфоресурса.

Сайты WikiLeaks работают в интернете уже много лет, однако подобное блокирование, по  собственному свидетельству организаторов проекта, произошло впервые. При этом непрерывные атаки продолжались больше недели, а ответственность за них взяла на себя некая AntiLeaks, никому не ведомая группа патриотически настроенных хакеров, через Twitter объявивших, что таким образом они намерены бороться с «технологическим террористом» Джулианом Ассанжем и его подрывной антиамериканской деятельностью.

Особенно же интересно здесь то, что как только DDoS-атаки против  WikiLeaks удалось нейтрализовать с помощью пришедшего на подмогу облачного сервиса, аналогичному нападению тут же подверглись сайты Russia Today – российской ТВ-компании, вещающей на английском и других языках для стран зарубежья, финансируемой из госбюджета и не без оснований воспринимаемой как пропагандистский рупор Кремля.

Причем и в этом случае ответственность за интернет-атаки опять взяли на себя  AntiLeaks, подписав соответствующее Twitter-извещение слоганом «Свободу Pussy Riot!». То есть как бы выражая этим актом свой протест против политических гонений  на самый знаменитый в мире (благодаря российским властям) девичий панк-коллектив…

Можно очень долго ломать голову над тем, чтобы постичь причудливую логику этих странных DDoS-хакеров, которые с одной стороны с активной неприязнью относятся к медиа-рупору властей, подавляющих свободу слова, а с другой – яро ненавидят проект WikiLeaks, предпринимающий массу усилий для свободного доступа людей к скрываемой от них информации.

Однако вопиюще противоречивая позиция сетевых экстремистов объясняется куда проще, если не рассуждать вообще и абстрактно, а посмотреть конкретно, что именно публиковали в этот период на своих сайтах издания WikiLeaks и Russia Today. И быстро обнаружить, что опубликовали они одну и ту же достаточно специфическую информацию, непосредственно связанную с практической работой западных спецслужб.

А конкретнее, массу пикантных подробностей об американской системе хайтек-слежки TrapWire, о ее разработчиках из ЦРУ США и о ее пользователях в самых разных местах планеты.

При таком взгляде на происходящее весь этот спектакль с «хакерами-патриотами» оказывается классической (и лишь слегка прикрытой легендой для общего приличия) операцией спецслужб по подавлению сетевых инфоресурсов, публикующих нежелательные для массового распространения сведения. Читать «Чтоб Кафку сделать былью» далее

Тайны операции MERLIN

(Май 2010)

Если разведка делает явные ошибки, то виновных надо наказывать. Пока что виноватыми оказываются те, кто об этих секретных промахах рассказывает обществу.

ciahall

Администрация президента Обамы всерьез, похоже, взялась за искоренение утечек секретной информации в американских спецслужбах.

Около трех недель назад к суду был привлечен бывший высокопоставленный сотрудник АНБ США Томас Дрейк (Thomas Drake). В 2006-2007 годах он служил главным источником сведений и документов для большой серии статей в газете Baltimore Sun, в которых рассказывалось о крахе нескольких весьма дорогостоящих технических программ АНБ и огромных перерасходах средств, обошедшихся налогоплательщикам в миллиарды долларов (см. «Системные ошибки«).

По 10 пунктам предъявленных ныне Дрейку обвинений ему в совокупности грозит свыше 50 лет тюрьмы, т.е. фактически пожизненное заключение.

Теперь же, в последних числах апреля (2010), репортер газеты New York Times Джеймс Райзен получил повестку, требующую от него предоставить документы и дать показания в суде относительно источников одной из глав его разоблачительной книги-расследования «Состояние войны. Тайная история ЦРУ и администрации Буша» («State of War. The Secret History of the C.I.A. and the Bush Administration» by James Risen, FREE PRESS, 2006).

Особо интересующая прокуратуру 9-я глава в основном сфокусирована на одной из недавних тайных операций ЦРУ, которая носила название MERLIN, была нацелена на подрыв исследований Ирана в области ядерных вооружений, а попутно еще и подставляла Россию.

Если обратиться к конкретным деталям этой истории, то в данной главе книги Райзена довольно подробно рассказывается вот о чем. Как ЦРУ в феврале 2000 года отправило в Вену некоего не названного по имени русского физика-ядерщика — ранее перебравшегося из России в США и завербованного там для работы на американскую разведку — чтобы он встретился в австрийской столице с представителями Ирана и лично передал им чертежи устройства взрывателя, критичного важного в конструкции ядерной бомбы… Читать «Тайны операции MERLIN» далее

Бизнес на мифах

(Декабрь 2011)

Быстро и незаметно восходящую ныне американскую корпорацию Palantir, специализирующуюся на датамайнинге, иногда называют странным замесом из Средиземья и Агентства национальной безопасности.

LotR-Palantir-1

ОТ ФАНТАЗИЙ К РЕАЛЬНОСТИ

В магическом мире Средиземья, порожденном фантазией автора «Властелина колец», палантирами назывались особые «видящие камни». С помощью такого волшебного камня его владелец мог не только посмотреть, что в данный момент происходит в любом интересующем месте, но и пообщаться с другим хозяином аналогичного палантира, где бы тот ни находился.

Как и всякая технология мира нашего, это магическое средство также не было ни хорошим, ни плохим. Все зависело от деяний тех, кто использовал камни. В руках добрых волшебников палантир был полезным инструментом для защиты от зла, ну а принадлежа темным силам, превращался в орудие беспощадного порабощения.

Сколь банально бы это ни звучало, но быстро расцветающая ныне в Кремниевой долине ИТ-компания под названием Palantir Technologies максимально близко воспроизводит в своей продукции не только «всевидящие» функции магических камней Средиземья, но и их богатейший потенциал для злоупотреблений.

ЧТО ДЕЛАЕТ PALANTIR

Для того, чтобы доходчиво и наглядно пояснить, в чем заключается суть, специфика и причина нынешней популярности аналитических программ датамайнинга от фирмы «Палантир», можно вкратце напомнить известные трудности их основных клиентов (подробнее см. «Системные ошибки»).

Солидные спецслужбы вроде ЦРУ или ФБР обычно располагают множеством – иногда тысячами – разнообразных баз данных, каждая из которых имеет специфические особенности. Записи о финансовых транзакциях и сделках, образцы ДНК и отпечатков пальцев, образцы звуков и видеоклипы, топографические карты и поэтажные планы зданий, агентурные сообщения разведки и данные радиоперехвата, горячие новости СМИ и информация из блогосферы – этот внушительный список может тянуться очень и очень долго.

А гранд-задача заключается в том, чтобы из всех этих разрозненных данных отобрать такие фрагменты, которые складывались бы в согласованную цельную картину интересующего события. Нередко на восстановление подобной головоломки могут уходить даже не многие месяцы, а годы аналитической работы.

Причем даже теперь, когда появились автоматизированные компьютерные системы, способные сводить воедино разрозненные клочки информации, таким системам по-прежнему крайне сложно обрабатывать существенно разные типы данных. Формулируя более конкретно, записи цифр о суммах продаж из таблиц все еще непросто алгоритмически сопоставлять и объединять в одно целое с кадрами съемок из записей видеонаблюдения.

Так вот, чем занимается Palantir, так это очень существенно облегчает действительно неподъемную задачу по просеиванию огромных массивов с плохо сопоставимыми данными. Программное обеспечение «Палантира» реально способно довольно быстро, в режиме параллельной обработки прочесывать все доступные ему базы данных и выявлять там связанные друг с другом фрагменты информации. После чего программа складывает все найденное в одно место – причем в виде, удобном для просмотра человеком-аналитиком.

Несколько упрощая суть подхода, можно сказать, что в основу платформы Palantir заложена идея не чистой автоматизации проходки данных, а умного синтеза – где объединены методы анализа, опирающиеся на человека, и мощный алгоритмический движок, способный сканировать одновременно несколько баз данных на очень тонком уровне гранулирования. Движок способен брать информацию из гигантских баз данных и позволяет пользователям «нарезать слои» и просматривать результаты просеивания практически бесконечным числом способов.

На сегодняшний день аналитический инструментарий «Палантира» продается в двух основных версиях программы – Правительственной и Финансовой. Интерфейс базовой системы внешне оформлен так, чтобы выглядеть словно программа из голливудского шпионского триллера.

palantir-screen

За несколько лет успешного внедрения Palantir уже успел выстроить весьма внушительный список клиентов, включающих в себя Министерство обороны США, ЦРУ, ФБР, аналитические службы американской армии, морской пехоты и военно-воздушных сил, полицейские департаменты Нью-Йорка и Лос- Анджелеса, ну а также постоянно растущее число финансовых институтов, с помощью этой программы выявляющих различные виды банковских афер и мошеннических операций.

Хотя в Palantir принципиально не имеют подразделения по продажам и маркетингу (о чем чуть позже), все эти контракты ныне превратили компанию в одну из «самых тихих историй большого успеха» в Кремниевой долине. Сейчас эта неприметная фирма зарабатывает в год около 250 миллионов долларов, а ее собственную стоимость оценивают суммой порядка 2 миллиардов. Читать «Бизнес на мифах» далее

Наука полного уничтожения

(Июль 2006)

gatech

В 2001 году американский разведывательный самолет EP-3E Aries был задет в воздухе китайским истребителем, пытавшимся его «арестовать», так что в результате аварии пришлось делать срочную вынужденную посадку на одном из островов КНР.

У экипажа самолета не было средств для быстрого и полного уничтожения информации на магнитных носителях бортовых компьютеров, так что со временем, поработав над восстановлением аварийно стертых данных и впопыхах оставленных фрагментов, китайцы смогли получить значительное количество чувствительной информации, связанной со шпионской деятельностью США.

После произошедшего Пентагон и американские спецслужбы поставили перед учеными задачу – разработать компактное средство для быстрого и эффективного уничтожения всех данных на жестких дисках и других магнитных носителях.

И вот теперь (2006) исследователи Технологического института Джорджии (Gatech) в Атланте, работавшие совместно с корпорацией военно-промышленного комплекса L-3 Communications, сообщили о создании рабочего прототипа такой аппаратуры.

Данный проект занял у ученых Гатеха три года, поскольку условия задачи в действительности оказались весьма нетривиальными.

Полное уничтожение информации на жестком диске с помощью стандартных средств многократной перезаписи занимает очень много времени — обычно несколько часов. И даже после этого противник, располагающий значительными ресурсами и временем, имеет возможность посредством особых технологий сверхчувствительного магнитного сканирования восстановить по крайней мере часть исходной информации.

Поэтому требовалось отыскать метод не только для гарантированно надежного, но и очень быстрого уничтожения данных, когда речь идет о минутах, а не о часах.

В течение первого года исследований инженеры перепробовали самые разнообразные способы «убийства» не только данных, но и самих физических носителей информации — от сжигания дисков в миниатюрных термитных печах и микроволновках до уничтожения приводов под прессом или в контейнере с агрессивными химикатами.

Почти каждый из испытанных методов оказался непригоден. Либо он был слишком опасен для применения на борту из-за побочных ядовитых веществ или температур, либо сохранялась вероятность восстановления данных при терпеливом и тщательном анализе остатков.

В итоге наилучшей и чуть ли не единственно подходящей технологией оказался сильный постоянный магнит. Читать «Наука полного уничтожения» далее

Брехня…

(Март 2004)

Завершение сюжета о компьютерной диверсии ЦРУ в Сибири

pipe2

Сведущие российские специалисты откликнулись на недавнюю публикацию в США мемуаров высокопоставленного военачальника-политика-пенсионера Томаса Рида «Над бездной. История Холодной войны глазами инсайдера», где впервые поведано о тайных операциях хайтек-саботажа ЦРУ против советской экономики.

В частности, о колоссальном взрыве газопровода в Сибири в 1982 году, якобы подстроенном американской разведкой с помощью умышленной продажи в СССР чипов и программного обеспечения со скрытыми внутренними дефектами (см. Шпионские страсти).

Если подытожить известные на сегодня отклики российских компетентных людей, то самое краткое резюме на эти откровения выглядит так: «Чушь, брехня и дешевая пропаганда».

По (неофициальному) свидетельству представителя ОАО «Газпром», в 1982 году у нас вообще не было компьютеров, управлявших работой газопроводов («телефон был – компьютеров не было»). Читать «Брехня…» далее