Sci-Myst: Лохотрон, Вера и Знание

(Июнь 2015)

В рамках параллельного проекта-расследования, или «научно-мистического детектива в масштабе реального времени», опубликована новая – большая и важная – глава.

alice-2-matrix

Некоторое время назад здесь уже рассказывалось о первых трех эпизодах данного сериала. Нынешний эпизод – шестой по счету. Поэтому для полноты картины будет логично дать краткое содержание не только новой публикации, но и «предыдущих серий».

[ 4 ] Додекаэдрон, СинХрон и Лохотрон. (О специфических идеях и концепциях, блокируемых в сознании ученых. О том, куда эти идеи ведут. И о том, чем закончится драка науки и религии.)

[ 5 ] НИЧЕГО – как основа веры. (О том любопытном фундаменте, что обнаруживается в основе науки и религии. О том, как устроены чемоданы с двойным дном. И о том, как выглядит простейший тест на адекватное восприятие реальности.)

[ 5½ ] Майская интерлюдия. (О том, что может быть общего между глубочайшим кризисом в физике и «угрозой вторжения инопланетных орд».)

[ 6 ] Знают все – кроме нас… (О том, как Тираннозавр Рекс стал царем природы и вершиной биологической эволюции. О том, какое отношение этот гигантский ящер имеет к коричневым карликам астрономии. И о том, почему все мы инопланетяне.)

# #

По ощущениям автора данных текстов, главная фишка этого проекта заключается даже не в том, что темы, обложки и иллюстрации каждого эпизода приходят каждый месяц из текущих публикаций околонаучной прессы.

Фишка в том, что эти публикации постепенно укладываются в такой маршрут, который все более определенно направляет события к финальной цели. Но вот чем именно все это дело закончится, автору текстов интересно точно так же, как и читателям.

А может, даже еще больше…

 (Продолжение см. здесь)

Пока риски не стали угрозами

(Август 2011)

Вместе с тем, как персональная медицинская техника становится все более умной и коммуникабельной, начинают ощутимо возрастать и риски хакинга подобных устройств.

Insulin-Pump

Если на двух независимых конференциях в существенно разных профессиональных областях незнакомые друг с другом исследователи почти синхронно делают доклады, посвященные изучению одной и той же проблемы, то – как минимум – на эту проблему имеет смысл обратить внимание и всем остальным. Тем более, что тема исследований непосредственно затрагивает самое дорогое, что есть у людей – их здоровье.

Суть конкретной проблемы, о которой идет речь, – это потенциальные уязвимости в безопасности персонального компьютерно-медицинского устройства под названием «инсулиновая помпа». Такого рода портативные аппараты, подсоединяемые к организму и почти постоянно носимые на теле людей, страдающих сахарным диабетом, ныне избавляют их обладателей от тяжких мучений. И вообще, делают жизнь куда более комфортной и полноценной для миллионов больных на планете.

В одних только США, к примеру, с весьма недешевыми инсулиновыми помпами ныне живут около 400 тысяч человек. А если взглянуть на цифры общего распространения этого заболевания в масштабах планеты, то по оценкам Международной диабетической ассоциации сейчас в мире насчитывается 285 миллионов диабетиков.

Что же касается ситуации в России, то по данным Всемирной организации здравоохранения, на сегодняшний день в стране 9,6 миллиона человек страдают от сахарного диабета, однако далеко не все из них (примерно двое из пяти) знают о своем диагнозе и встали на официальный учет.

Более того, технические проблемы, о которых пойдет здесь речь, касаются далеко не только диабетиков и их инсулиновых помп. Совершенно аналогичное положение дел характерно вообще для всех тех компьютерных медицинских устройств, которые за последние десятилетия в быстро нарастающих количествах применяют непосредственно на или даже в теле больных для постоянного мониторинга состояния и внесения необходимых коррективов в работу организма.

Особенно серьезными риски стали с той поры, когда подобную технику начали оснащать встроенными средствами радиосвязи.

Но удобнее все же рассмотреть проблему по частям.

Читать «Пока риски не стали угрозами» далее

Лотерейный балет

(Май 2015)

Криминально-хореографическое представление на тему хакинга компьютеров для азартных игр.

0_TV_Hot-Lotto-ticket-mystery
В этой истории тесно переплелись наиболее характерные черты современного общества тотальной слежки – где принцип презумпции невиновности уже давно и прочно подменен на принцип потенциальной виновности каждого, а потому власти с помощью компьютеров пытаются непрерывно собирать улики на всех. Точнее, почти на всех – кроме себя.

В подобных условиях выясняется, что наиболее серьезные угрозы обществу исходят от «инсайдерских атак». То есть от людей, которые непосредственно руководят и управляют работой компьютерных систем, хорошо представляют себе, как это устроено, а потому активно злоупотребляют своим особым положением в собственных корыстных целях.

Тот конкретный и поучительный пример, который рассматривается здесь, целиком закручен вокруг инсайдерского хакинга компьютеров большой государственной лотереи. Однако с тем же успехом это могут быть компьютерные системы банковско-финансовой индустрии. Или, скажем, компьютеры электронной системы выборов в органы власти…

По причине очень мощной закулисной компоненты, которая очевидно присутствует в данном сюжете, но о которой не говорится ни слова в комментариях прессы и официальных лиц, все происходящее напоминает как бы «действие без слов». Своего рода балетное представление, где публике предлагается лицезреть некие танцы властей и самим додумывать, что эта хореография может означать. При условии, конечно, что есть желание подумать.

Интродукция: Хоровод вокруг билета

Хотя наиболее важные и драматичные моменты истории происходили в первые месяцы 2015 года, начинать рассказ логично с 29 декабря 2010 – от дня очередного тиража Hot Lotto, весьма известной и популярной в США лотереи, охватывающей около полутора десятков разных штатов страны и столичный округ Колумбия. В тот предновогодний день участникам игры стали известны не только 6 выигрышных номеров, но и то, что среди их угадавших имеется счастливый обладатель «джекпота».

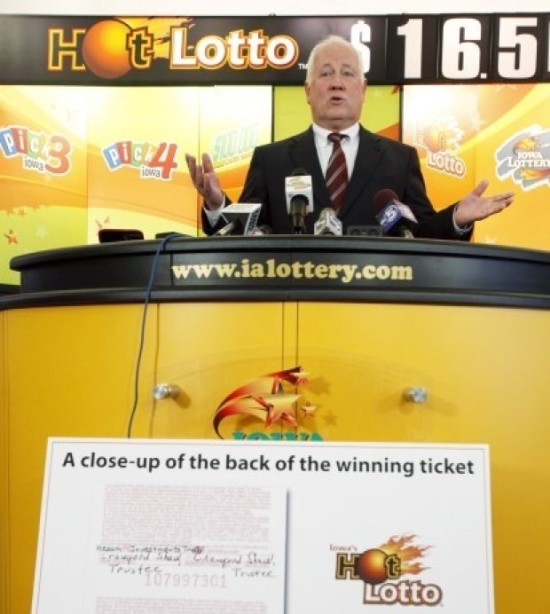
0_hot-lotto-win

Иначе говоря, у организаторов лотереи имелся документ о весьма редком событии – полагающаяся часть купленного кем-то билета со всеми точно угаданными позициями, а значит, этому неизвестному счастливчику достался солидный приз в размере 16 с половиной миллионов долларов (или точнее, 14,3 миллиона – за вычетом положенных налогов в государственную казну).

Хотя дело это действительно редкое, но лотереи тем и славятся, что кому-то время от времени тут и впрямь подваливает гигантская удача. Первая странность в нашей истории обозначилась практически сразу – когда владелец билета с джекпотом не пришел за своими миллионами ни в первые же недели, ни в первые месяцы, ни вообще в течение того года, пока имелась возможность получить приз.

И лишь в самый последний момент, всего за несколько часов до истечения крайнего срока 29 декабря 2011, произошла еще одна странность. Владелец выигрышного билета все-таки обозначился, заявил о своих правах и пожелал поскорее получить причитающиеся победителю наличные. Вот только денег никаких ему все равно не дали…

Читать «Лотерейный балет» далее

О чем скандал?

(Май 2010)

Власти Китая выступили с весьма любопытной криптографической инициативой. Властям США и Евросоюза эта инициатива чрезвычайно не нравится, однако причина конфликта разъясняется крайне мутно.

China-Wants-Crypto

Начиная с 1 мая сего (2010) года в Китае вступили в силу интересные правила, обязывающие поставщиков компьютерно-сетевого обеспечения предоставлять властям всю информацию об имеющихся в их продуктах технологиях шифрования.

Лишь те китайские и иностранные компании, что подчиняются данным требованиям, будут допускаться к конкурсам на поставку оборудования и программ для государственных структур Китая — как в центре, так и во всех провинциях. А значит речь идет о контрактах, общая стоимость которых исчисляется если и не миллиардами, то сотнями миллионов долларов ежегодно.

Вся эта история тянется уже довольно давно, по меньшей мере с 2007 года. За прошедшее время набор требований к поставщикам существенно менялся в сторону послаблений, общие формулировки правил по-прежнему звучат довольно расплывчато, однако вполне очевидно, что власти США и Евросоюза выступают категорически против подобных нововведений.

С самого начала оппоненты настаивают, что предоставление информации о встроенных в продукты технологиях шифрования — это «нечто такое, что компании не могут и не будут делать», цитируя слова Йорга Вуттке (Jorg Wuttke), президента Торговой палаты Евросоюза. Иначе говоря, скандал, давно тлеющий вокруг спорной криптоинициативы Китая, ныне вступил в очевидную фазу обострения.

Читать «О чем скандал?» далее

DRM, сурки и динозавры

(Май 2015)

Когда весной 2015 корпорация Microsoft устроила в Шэньжене, Китай, свою очередную конференцию WinHEC для разработчиков «железа» (Windows Hardware Engineering Conference), то на одной из сессий мероприятия имел место характерный эпизод, примечательный своей таинственностью.

DRM_protest_(by_Karen_Rustad)

Речь там пошла об особенностях технологии PlayReady 3.0, предназначенной для работы с медиаконтентом в новейшей операционной системе Windows 10. Ну а особой фишкой в новой версии этой софтверной технологии стало то, что теперь она оказывается как бы не совсем программной, а отчасти еще и аппаратной. Точнее, специфические аппаратные ресурсы компьютера мыслится привлекать в работе весьма особенных функций PlayReady 3.0, связанных с технологиями DRM для защиты контента от копирования…

Тут следует напомнить, что суть концепции DRM, расшифровываемой как «управление цифровыми правами», сводится к всевозможным хитрым приемам, запрещающим пользователям делать с файлами то, что им хочется (делать копии для себя, передавать копии друзьям и так далее). Ну а поскольку запреты подобные никак пользователям нравиться не могут, в индустрии уже давно сложилась традиция возводить вокруг технологий DRM стены секретности.

Читать «DRM, сурки и динозавры» далее

Кондуктор нажал на тормоза

В свете выхода новой ОС Windows 10, оснащенной разного рода  хитростями для защиты контента от копирования, полезно вспомнить созвучную историю из прошлого.

(Февраль 2008)

vistaГод, прошедший со времени выхода Windows Vista на рынок, был вполне достаточным сроком для обстоятельной оценки плюсов и минусов новой операционной системы Microsoft. По итогам этой оценки один из наиболее известных в мире компьютерных журналов, к примеру, назвал Vista «главным техническим разочарованием 2007 года».

В другом месте, солидной софтверной фирме в США, аккуратно сравнили скорость работы Vista, улучшенной только что выпущенным сервис-паком SP1, с аналогичными показателями предыдущей ОС XP SP3. И установили, что в условиях одних и тех же машин / приложений «старая» XP уверенно и заметно (примерно в два раза) превосходит новую Vista по ключевым показателям производительности. Из чего возникает, как говорится, естественный вопрос…

Что, собственно, происходит?

Ответов на этот простой вопрос много. Даже чересчур, пожалуй, много.

Читать «Кондуктор нажал на тормоза» далее

Королевства кривых

(Апрель 2006)

psyops-all

В середине февраля нынешнего (2006) года власти США впервые провели крупномасштабную военную игру «Cyber Storm» с привлечением всех основных правительственных ведомств и 115 крупнейших корпораций национальной экономики.

Целью учений была объявлена отработка скоординированных взаимодействий, необходимых для эффективной реакции на сетевые и компьютерные угрозы, потенциально способные нарушить работу таких ключевых отраслей, как энергетика, транспорт, телекоммуникации и инфотехнологии.

Вообще говоря, подобные учения — дело полезное для любого, наверное, государства в наше неспокойное время. Но это только «в общем». Потому что в частностях комментарии высокопоставленных американских чиновников по поводу их «Кибер-шторма» среди важных задач учений упомянули и тестирование мер противодействия в отношении «интернет-атак со стороны активистов-антиглобалистов, хакеров сетевого андеграунда и блоггеров»…

Последнее слово в этом перечне не могло не зацепить некоторых ИТ-журналистов, поскольку блоггеров, т.е. авторов сравнительно нового, но уже весьма популярного в народе письменного творчества под названием «веб-дневник», чрезвычайно сложно отнести к угрозам транспорту, энергетике и телекоммуникациям.

Когда этот неясный момент попытались уточнить, то участники учений (носивших, кстати, глобальный характер с привлечением партнеров из Британии, Канады, Австралии и Новой Зеландии) подтвердили, что среди прочего отрабатывались и меры реагирования «на целенаправленные кампании дезинформации и призывы, организуемые интернет-блоггерами, веб-дневники которых содержат политические разглагольствования и рассуждения о текущих событиях».

Иначе говоря, получается, что блоггеры с независимыми суждениями о политических событиях ныне занесены властями США в разряд потенциальной угрозы государству.

Для страны, традиционно провозглашавшей гражданские права и свободу слова, в частности, в качестве краеугольных камней фундамента своей демократии, столь интересная новость должна была бы, по идее, вызвать обостренный интерес в национальных СМИ. Должна бы, но не вызвала…

Этот любопытный нюанс «больших кибер-маневров» остался в американской прессе практически проигнорированным.

Нам же, чтобы лучше понять, откуда у всего этого растут ноги, имеет смысл обратиться к одному важному секретному документу Пентагона за 2003 год, рассекреченному правозащитниками совсем недавно, в январе 2006, на основании закона FOIA (о праве граждан на доступ к информации).

Этот довольно большой, на 78 страниц, программный документ подписан министром обороны США Дональдом Рамсфелдом и носит название «План информационных операций» (Information Operations Roadmap 2003).

Читать «Королевства кривых» далее

Э-выборы в Эст-Индии

(Май 2014)

Как и все прочие компьютеры, электронные системы голосования в высшей степени уязвимы для хакерских атак. Поэтому вопрос доверия к таким системам пытаются переносить из сугубо технической области в сферы «национальной гордости»…

India-Evoting

Казалось бы, что общего может быть между совсем небольшой – с населением менее полутора миллиона человек – балтийской республикой и огромной державой Азии с народонаселением в тысячу раз большим, достигшим уже порядка 1,3 миллиарда?

А общим между ними оказывается то, что Эстония и Индия – это на сегодняшний день две самые (по мнению их властей) «передовые на планете демократии» в деле электронного голосования.

Читать «Э-выборы в Эст-Индии» далее

Отмывание законодательства

(Март 2010)

Все знают, что такое отмывание денег — процедура весьма прибыльная, но и крайне опасная. Инфотехнологии, похоже, породили новый, куда более безопасный вид активности — отмывание законов.

Corruption1

Первая тема — для затравки — не имеет никакого отношения к заголовку статьи. Но с ее помощью оказываются видны выразительные параллели между совершенно разными, казалось бы, слоями современного общества. А попутно становится и более понятен смысл второй, основной части рассказа.

Итак, на черном рынке интернета появилась новейшая, за номером 1.3.3.7, версия криминального инструментария Zeus. Того самого программного пакета-конструктора в арсенале сетевых преступников, который широко используется для построения ботнетов, заражающих компьютеры троянцами-шпионами с целью похищения паролей доступа и прочей ценной информации у пользователей машин.

Стоимость знаменитого ныне пакета Zeus из года в год устойчиво возрастает. И если сравнительно недавно цена криминального продукта оценивалась, в зависимости от комплектации, суммами от 700 до 4000 долларов, то ныне 4 тысячи у. е. продавцы хотят получить уже за начальную версию пакета с минимальным набором функций. Ну а вместе с наращиванием инструментального комплекта общая цена может превысить и 10 000 долларов.

Особо интересно, что создатели Zeus теперь явно хотят играть «как большие» и очевидно позаимствовали у корпорации Microsoft целый ряд маркетинговых ходов.

Читать «Отмывание законодательства» далее

Зияющие вершины

В текущих новостях 2015 г. явно обозначился очередной виток нескончаемой борьбы с так называемым «пиратством». В частности, стало известно, что в новой ОС Microsoft Windows 10 защита «высококачественного контента» от нелегального копирования будет возложена не на программные (как обычно), а на аппаратные криптографические средства компьютера… Имеет смысл вспомнить, как это все начиналось.

(Январь 2004)

Babel-T-escher

Начиная с весны прошлого (2003) года, почти каждый месяц приносит какое-нибудь новое известие о все более отчетливой и конкретной материализации инициативы под завлекательным, на первый взгляд, названием Trusted Computing (TC).

На русский доходчивее всего это можно перевести как “ДоверяйКо” (от Доверяемый Компьютер). Ныне многим уже, вероятно, известно, что несколько лет назад несколько ведущих фирм-изготовителей компьютерной индустрии — Intel, IBM, AMD, HP Compaq и Microsoft — объединились в консорциум, чтобы “более широко внедрять доверие и безопасность в разнообразные компьютерные платформы и устройства — от ПК и серверов до карманных компьютеров и цифровых телефонов”.

Поначалу альянс назывался TCPA, а с апреля 2003 года все затеянные работы по внедрению доверия ведутся под эгидой специально созданной ради этого “открытой промышленной группы” Trusted Computing Group, она же TCG (www.trustedcomputinggroup.org). К настоящему времени членами TCG являются свыше 200 компаний самого разного профиля и масштаба.

Платформе партии — доверяем… Или нет?

Итак, цель, поставленная альянсом, звучит очень благородно — “создание архитектурной платформы для более безопасного компьютера”. Вот только позиции, с которых в TCG определяют “безопасность”, вызывают сильные возражения у очень многих независимых и авторитетных экспертов в области защиты информации.

Потому что машины, создаваемые по спецификациям Trusted Computing, будут более “доверяемыми” с точки зрения корпораций, создающих программное обеспечение, и индустрии развлекательного контента. А вот с точки зрения самих владельцев новых компьютеров доверия к машинам станет значительно меньше.

Потому что совершенно очевидно — в конечном счете спецификации “ДоверяйКо” перемещают весь контроль за работой ПК от владельца к тем, кто изготовил программы и создал файлы по лицензии TCG.

Читать «Зияющие вершины» далее