Мягкий TEMPEST

(Ноябрь 1999)

Краткая история технологии «программный Темпест» для защиты компьютеров от компрометирующих излучений.

spy-paranoia

Как поведали британскому журналу «New Scientist» [1] двое ученых из Кембриджского университета, Росс Андерсон и Маркус Кун, программное обеспечение, позволяющее компьютеру принимать радиосигналы, можно использовать и для того, чтобы шпионить за другими компьютерами. Согласно результатам исследований Куна и Андерсона, опасность этого столь велика, что они запатентовали соответствующие методы противодействия.

Спецслужбы уже давно умеют считывать создаваемые на компьютере документы, перехватывая радиочастотные излучения от электронных приборов, но используемое ими приемное и антенное оборудование весьма дорого стоит, да и в магазинах оно не продается.

Однако новое поколение «программных радиоприемников», специально разработанных для того, чтобы позволить компьютеру настраиваться на радиосигналы любого диапазона частот, обещает сделать данный тип радиоперехвата простым и дешевым. Компьютерная плата с подключенной внешней антенной выполняет всю настройку под управлением программного обеспечения и имеет специальный чип цифровой обработки сигнала (Digital Signal Processing, DSP), срезающий шумы.

Как говорит Кун, оборудование, пригодное для того, чтобы заниматься компьютерным радиошпионажем, сейчас стоит, по меньшей мере, тысяч 30 фунтов, «но через пять лет оно будет стоить уже меньше тысячи, и программы к нему будут писать хакеры».

Сам начинавший как пытливый хакер, немец Маркус Кун известен в компьютерном сообществе в основном благодаря работам по демонстрации серьезных слабостей в защите смарт-карт и микроконтроллеров.

Ныне Кун готовит в Кембридже докторскую диссертацию на тему компьютерной безопасности, а попутно, в сотрудничестве с известным криптоэкспертом Россом Андерсоном, они разработали и запатентовали так называемый Soft TEMPEST — набор программ-контрмер, позволяющих управлять побочными электромагнитными сигналами компьютера.
Читать «Мягкий TEMPEST» далее

Конфликт криптографии и бюрократии

(Июль 2010)

Появление в составе вооруженных сил США нового хайтек-подразделения оказалось сопряжено с забавным криптографическим казусом.

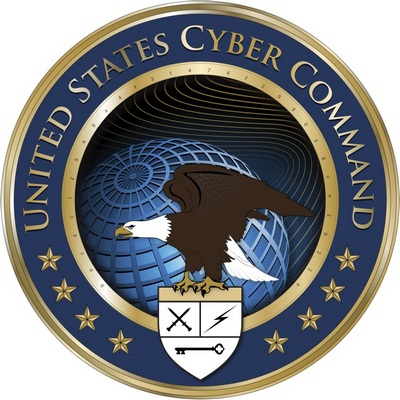
Logo

Новая структура ВС США, получившая название «киберкомандование» и базирующаяся в штаб-квартире Агентства национальной безопасности в Форт-Миде, штат Мэриленд, уже при рождении получила известность как одно из наиболее таинственных подразделений, заточенное под кибервойну в виртуальных пространствах интернета.

Конкретные задачи, поставленные перед киберкомандованием, и средства, с помощью которых они будут достигаться, продолжают оставаться государственной тайной. Своеобразным отражением этой таинственности стал и загадочный элемент в гербе — или, если угодно, логотипе — киберкомандования.

Традиционный белоголовый орел, символизирующий государство США, на фоне земного шара держит щит с изображением ключа, молнии и перекрещенных мечей, а вся эта композиция в целом по кругу обрамлена золотой лентой, на которой вместо девиза написана последовательность нечитаемых шестнадцатеричных символов, больше всего похожая на шифр:

9ec4c12949a4f31474f299058ce2b22a

В комментариях к гербу представитель киберкомандования сразу отметил, что в надписи заложен определенный смысл:

«Это не просто набор случайных цифр и его можно ‘декодировать’ в нечто особенное. Мы полагаем, что это специфическим образом уточняет официальную геральдику символа, избранного для подразделения. Хотя в процессе разработке герба было сделано несколько разных предложений для девиза, окончательный выбор стал очевиден — нечто необходимое для каждого военного подразделения: его миссия».

Понятно, что в Сети вместе с появлением новости о необычном логотипе тут же разгорелись дискуссии, в избытке порождающие предложения о том, каким образом данный шифр можно было бы вскрыть.

Варианты ответов были самые разнообразные — остроумные, глупые, провокационные, замысловатые или же просто скучные. Однако правильный ответ — причем найденный довольно быстро множеством разных людей — оказался одновременно и красивым, и тривиальным.

Logo_Cropped

Читать «Конфликт криптографии и бюрократии» далее

Око небесное

(Сентябрь 2008)

Как мир привыкает жить под пристальным глазом открытой спутниковой разведки.

geoeye_web

В первую неделю осени (2008) на авиабазе-космодроме Vandenberg в Калифорнии была открыта, можно сказать, новая важная страница в истории спутниковой разведки. Военная ракета-носитель Дельта-II вывела на орбиту не просто очередной спутник GeoEye-1 для разведывательных съемок земной поверхности в высоком разрешении, а плод весьма замысловатых отношений между спецслужбами, хайтек-коммерцией и бесплатными интернет-сервисами.

Ярчайшим внешним признаком этого сотрудничества стали здоровенный логотип Google на борту ракеты-носителя и личное присутствие на запуске Ларри Пейджа и Сергея Брина, отцов-основателей компании. Конфиденциальные соглашения, окружающие финансирование проекта и совместное использование нового спутника на орбите, нигде открыто не публиковались. Однако и известных фактов вполне достаточно для понимания того, сколь разительные и стремительные перемены происходят в мире суперсекретной некогда космической разведки.

С одной стороны, спутник GeoEye-1 является составной частью национальной разведывательной программы США NextView, реализуемой космической спецслужбой GIA или Geospatial Intelligence Agency. Поэтому аппарат разработан и построен компаниями американского военно-промышленного комплекса: сам спутник фирмой General Dynamics, а его камеры высокого разрешения (позволяющие различать из космоса объекты размером до 40 см) – корпорацией ITT.

С другой стороны, построенный спутник принадлежит абсолютно невоенной компании GeoEye, которая давно располагает собственными аппаратами видовой разведки на земной орбите и занимается коммерческими продажами космических снимков всем желающим – от государственных и бизнес-структур до частных лиц.

Ну и с третьей стороны, в финансировании данного проекта стоимостью свыше 500 млн. долларов непосредственное участие приняла корпорация Google, получившая за это эксклюзивное право на использование высококачественных снимков GeoEye-1 в своих интернет-сервисах географического поиска Google Maps и Google Earth.

Для того, чтобы смысл этого совместного предприятия под названием GeoEye-1 стал более понятен в общем историческом контексте, имеет смысл обратиться за комментариями к заинтересованным сторонам и документам разведслужб, попутно вспоминая примечательные события предыдущих лет.
Читать «Око небесное» далее

Крыша поехала

(Сентябрь 2011)

Те же самые процессы и технологии, что размывают права граждан на приватность и анонимность, попутно порождают большие проблемы для секретных агентов, работающих под прикрытием.

pict2900

В последних числах августа (2011) в Сиднее, Австралия, проходила конференция индустрии безопасности «Security 2011». Среди докладов и презентаций этого форума можно выделить выступление Мика Килти (Mick Keelty), в прошлом комиссара Австралийской федеральной полиции (AFP), а ныне профессора университетов ANU и Charles Sturt.

Профессиональные интересы Килти в настоящее время сосредоточены на исследованиях, посвященных весьма специфическому аспекту столь популярных ныне социальных сетей. Конкретнее, Килти изучает те риски и нежелательные последствия, что влекут за собой соцсети для тайных операций полиции и спецслужб.

Например, наиболее популярная социальная сеть Facebook уже показала себя как одна из главных угроз безопасности для тех сотрудников правоохранительных органов, которым приходится работать под прикрытием. Возрастающие риски разоблачения в первую очередь обусловлены такими сервисными приложениями Facebook, как распознавание лиц и помечивание фотографий именами людей, присутствующих на снимке (photo tagging).

Читать «Крыша поехала» далее

Две с половиной шпионских истории

(Июнь 2000)

Экс-майор КГБ спасает Америку от хакеров, Cylink защищает протокол WAP, а все вместе делают общее дело… Дело АНБ.

Tower-of-secrets

Шеймов спасает Америку

В центральных американских и английских газетах появились довольно необычные статьи с шапками примерно такого рода:

«Бывший старший офицер КГБ, сбежавший в США, может стать спасителем компьютерной индустрии Америки со своим новым запатентованным устройством, которое остановит хакеров».

Как сообщают эти издания, Виктор Шеймов, оставивший работу в американской разведслужбе и основавший собственную компанию в сфере «кибербезопасности», намерен стать еще одним dot-com-мультимиллионером. Ради успеха предприятия Шеймову даже удалось заманить в совет директоров своей компании классического «свадебного генерала» – бывшего директора ЦРУ Джеймса Вулси.

Кто же такой Виктор Иванович Шеймов? Когда-то майор Восьмого Главного Управления КГБ СССР, сопровождавший исправную работу советской шифровальной аппаратуры в разных точках планеты и бесследно исчезнувший из Москвы вместе с женой и дочкой в 1980 году.

Читать «Две с половиной шпионских истории» далее

В ожидании DUQU

(Июнь 2015)

Случилось так, что российская Лаборатория Касперского оказалась в самом эпицентре борьбы с глобальным кибервоенным шпионажем. И хотя все знают, что соваться в мир шпионов – дело опасное, и люди там не шутки шутят, для наших антивирусных героев прямой контакт с этими силами почему-то стал сюрпризом.

duqu2_w

Многие наверняка уже наслышаны (подробности см. тут: http://www.kaspersky.ru/about/news/virus/2015/duqu-is-back), что не так давно аналитики Kaspersky Lab – к великому своему изумлению – обнаружили в собственных сетях корпорации крайне изощренную и «почти идеально» невидимую шпионскую программу. Получившая имя Duqu 2.0, программа сия ничего ужасного, в сущности, не делала – кроме того, что тихо и незаметно собирала информацию об исследованиях и разработках, проводимых в этой фирме.

В знаменитейшей, подчеркнем, фирме-лаборатории, которая за последние годы вполне заслуженно обрела статус мирового лидера в делах выявления и блокирования наиболее хитроумных образцов шпионского и вредительского ПО. Ну а самые-самые продвинутые из таких программ (Stuxnet, Flame, Gauss, Duqu и т. д.) создаются – что ныне бесспорно – вовсе не криминальными хакерами, а мощными разведслужбами технически передовых государств.

В столь специфических условиях борьбы представляется самоочевидным, что повышенная активность Kaspersky Lab на поприще выявления шпионов-вредоносов должна вызывать самый пристальный интерес со стороны тех разведок, которые подобного рода «спецсредства» разрабатывают и применяют.

Читать «В ожидании DUQU» далее

О дроне в угоне

(Декабрь 2011)

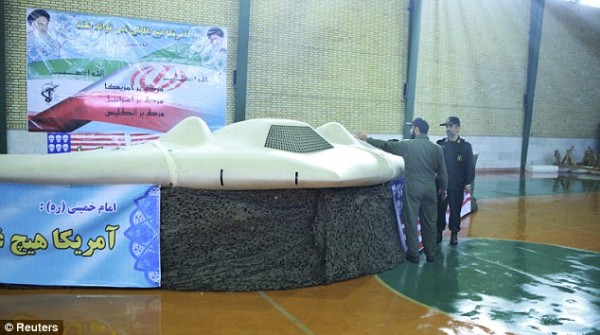
Операцию Ирана по захвату новейшего стелс-дрона США можно, наверное, назвать «высшим пилотажем хакинга» – в самом прямом смысле этих слов.

RQ-170_iran-tv-2

На протяжении всего декабря 2011 года главной темой в непростых ирано-американских отношениях оказался эффектный захват иранцами разведывательного беспилотного самолета США. Или шпионского «дрона», как их все чаще становится принято называть. И поскольку данный сюжет содержит в себе очень существенный технический элемент, непосредственно связанный с компьютерным хакингом, явно имеет смысл рассказать об этой истории поподробнее.

Начиналось все с того, что в первых числах декабря иранское агентство новостей IRNA кратко сообщило об успехе вооруженных сил Ирана, которым удалось засечь и приземлить вторгшийся в страну самолет-разведчик США. Итогом же этой операции стал попавший в руки иранских военных шпионский дрон-«невидимка» RQ-170 Sentinel с минимальными повреждениями.

Американские власти, как это принято в шпионских делах, поначалу пытались все отрицать. Затем все же признали потерю RQ-170 – из-за отказа электроники в ходе его полета над территорией Афганистана. Однако если этот самолет и упал ненароком в Иране, то оставшуюся от него груду обломков иранцы просто пытаются использовать в своих пропагандистских целях.

Однако еще через несколько дней, 8 декабря, иранское государственное телевидение во время основного вечернего выпуска новостей показало заранее записанный видеоматериал – об осмотре высоким военным начальством захваченного дрона RQ-170 в практически целом состоянии. По случаю демонстрации самолет водрузили на пропагандистский постамент, декорированный антиамериканскими лозунгами и тканью в расцветках флага США, но с символами человеческих черепов вместо звезд.

Читать «О дроне в угоне» далее

Королевства кривых

(Апрель 2006)

psyops-all

В середине февраля нынешнего (2006) года власти США впервые провели крупномасштабную военную игру «Cyber Storm» с привлечением всех основных правительственных ведомств и 115 крупнейших корпораций национальной экономики.

Целью учений была объявлена отработка скоординированных взаимодействий, необходимых для эффективной реакции на сетевые и компьютерные угрозы, потенциально способные нарушить работу таких ключевых отраслей, как энергетика, транспорт, телекоммуникации и инфотехнологии.

Вообще говоря, подобные учения — дело полезное для любого, наверное, государства в наше неспокойное время. Но это только «в общем». Потому что в частностях комментарии высокопоставленных американских чиновников по поводу их «Кибер-шторма» среди важных задач учений упомянули и тестирование мер противодействия в отношении «интернет-атак со стороны активистов-антиглобалистов, хакеров сетевого андеграунда и блоггеров»…

Последнее слово в этом перечне не могло не зацепить некоторых ИТ-журналистов, поскольку блоггеров, т.е. авторов сравнительно нового, но уже весьма популярного в народе письменного творчества под названием «веб-дневник», чрезвычайно сложно отнести к угрозам транспорту, энергетике и телекоммуникациям.

Когда этот неясный момент попытались уточнить, то участники учений (носивших, кстати, глобальный характер с привлечением партнеров из Британии, Канады, Австралии и Новой Зеландии) подтвердили, что среди прочего отрабатывались и меры реагирования «на целенаправленные кампании дезинформации и призывы, организуемые интернет-блоггерами, веб-дневники которых содержат политические разглагольствования и рассуждения о текущих событиях».

Иначе говоря, получается, что блоггеры с независимыми суждениями о политических событиях ныне занесены властями США в разряд потенциальной угрозы государству.

Для страны, традиционно провозглашавшей гражданские права и свободу слова, в частности, в качестве краеугольных камней фундамента своей демократии, столь интересная новость должна была бы, по идее, вызвать обостренный интерес в национальных СМИ. Должна бы, но не вызвала…

Этот любопытный нюанс «больших кибер-маневров» остался в американской прессе практически проигнорированным.

Нам же, чтобы лучше понять, откуда у всего этого растут ноги, имеет смысл обратиться к одному важному секретному документу Пентагона за 2003 год, рассекреченному правозащитниками совсем недавно, в январе 2006, на основании закона FOIA (о праве граждан на доступ к информации).

Этот довольно большой, на 78 страниц, программный документ подписан министром обороны США Дональдом Рамсфелдом и носит название «План информационных операций» (Information Operations Roadmap 2003).

Читать «Королевства кривых» далее

Из жизни шпионов

(Январь 2007)

kolb-cover

Уходящие на пенсию шпионы всегда уносят в своей памяти ворох чрезвычайно колоритных историй из того ряда, про который несколько парадоксально говорят “слишком неправдоподобно, чтобы быть вымыслом”. К сожалению, далеко не все решаются потом эти истории рассказывать, а если даже и набираются духа, то мало кому удается сделать это талантливо и без занудства.

Как бы там ни было, удачи иногда случаются, и именно в эту категорию, похоже, попадет только что вышедшая из печати книга американского экс-шпиона Ларри Дж. Колба с многословным названием “Ночная Америка. Подлинная история о двух агентах-оборотнях ЦРУ, провалах национальной безопасности, грязных деньгах и заговоре вокруг президентских выборов 2004 года” (“America at Night: The True Story of Two Rogue CIA Operatives, Homeland Security Failures, Dirty Money, and a Plot to Steal the 2004 U.S. Presidential Election” by Larry J. Kolb, Penguin Group, 2007).

Один из главных героев этого документального триллера, Роберт Сенси (Robert Sensi), говорит на пяти языках, в мгновение ока может раствориться в толпе, в свое время официально сотрудничал с ЦРУ, в качестве прикрытия работая на авиакомпанию Kuwait Airways и кувейтскую королевскую семью, имеет большие связи в верхушке республиканской партии и в качестве председателя возглавляет организацию “Республиканцы за рубежом”.

Кроме того, его уже дважды сажали в федеральную тюрьму США за растраты, финансовые хищения и мошенничества. При этом, когда Департамент государственной безопасности США в ходе одного из недавних весьма важных и секретных расследований решил поинтересоваться, чем в данное время занимается персонаж по имени Роберт Сенси, то единственная информация, которую удалось найти о нем в гигантских и “всеведающих” правительственных базах данных – это лишь то, что когда-то данный человек работал на ЦРУ…

Читать «Из жизни шпионов» далее

Стойкость к имитации

(Февраль 2015)

О загадках и странностях, окружающих феноменально успешную картину «Игра в имитацию» – как первую в истории кино биографию Алана Тьюринга, великого математика, криптографа и «отца» современных компьютеров.
(Своеобразное новое дополнение к более обширному исследованию «Гостайна как метафора«.)

imitation_game_turing

В воскресенье, 22 февраля 2015, в США проходит ежегодная церемония вручения премии «Оскар» – формально американской, но с некоторых пор наиболее престижной награды среди кинематографистов всего мира (и это просто факт, в независимости от того, нравятся кому-то подобные расклады или нет).

Среди фильмов, выдвинутых на главные призы, есть и полный шлак – типа «Американского снайпера», прославляющего безмозглый патриотизм и боевое братство вояк, убивающих без разбору всех – мужчин, женщин, детей – в чужой, далекой и совершенно чуждой им стране. Есть картины неоднозначные, вызывающие жаркие споры и тяжкие раздумья – вроде российского «Левиафана» или польской «Иды». Есть произведения своеобразные и ни на что не похожие – как, например, последняя работа Уэса Андерсона «Отель Гранд-Будапешт».

Однако самым необычным явлением среди фильмов-номинантов (а может, и вообще во всем кинематографе 2014 года) определенно следовало бы считать картину «Игра в имитацию».

Когда сразу на 8 Оскаров – включая самые престижные (лучший фильм, лучшая режиссура, лучший сценарий и т.д.) – выдвигают кино, сделанное аутсайдерами с помощью небольшой независимой компании и в рамках смешного для Голливуда бюджета, это уже интересно.

Но в данном случае мы имеем дело с неординарным событием, интересным втройне. С картиной, которая стала первым самостоятельным проектом молодых продюсеров, супружеской пары Норы Гроссман и Айдо Островски. Сценарий фильма написан еще более молодым автором, Грэмом Муром, для которого это первая в его жизни постановка. Ну а сделал этот шедевр норвежский режиссер Мортен Тильдум – как первый в своей жизни опыт полнометражного кино на английском языке.

CUMBERBATCH+TYLDUM
Бенедикт Камбербэтч в роли Тьюринга и режиссер Мортен Тильдум


При столь скромных начальных условиях успех фильма оказался потрясающим – не только у критиков и коллег, но и среди широкой публики. Меньше чем за три месяца проката, к началу февраля 2015 «Игра в имитацию» собрала кассу порядка 140 миллионов долларов – практически в десятикратном размере возместив бюджетные расходы на съемку. И дабы любому человеку, далекому от кулуаров кинопроизводства, стало понятна степень необычности тут происходящего, надо кое-что пояснить.

Читать «Стойкость к имитации» далее