Пси-операции и просто правда

(Март 2011)

То, что в повседневной жизни обычно именуют шантаж, запугивание и деморализация оппонента, в терминологии военных людей называется «психологические операции» или кратко PsyOps.

psyops-sign

Известные события последних недель в Ливии дают множество примеров того, каким образом современные инфотехнологии вписаны в древнее как мир ремесло психологической войны.

Для начала уместно напомнить, что умение склонить противника к отказу от схватки еще до того, как она началась, в древнем трактате китайского стратега Сун Цзы возведено в ранг одного из важнейших принципов «Искусства войны».

Читать «Пси-операции и просто правда» далее

О чем умалчивает история

(Октябрь 2004)

Уже шесть десятилетий отделяют нас от событий Второй мировой войны, однако немало страниц этой истории продолжают оставаться неопубликованными и утаиваются в архивах спецслужб. И лишь благодаря воспоминаниям непосредственных участников − которых, увы, остается все меньше и меньше − порою становятся известны новые, весьма неожиданные подробности об этой войне.

M209B

Практически всем, например, сегодня известно, что англичане чрезвычайно успешно дешифровали секретную переписку германской армии, закрытую шифратором Enigma. А вот то, что и германские криптоаналитики в годы войны ничуть не менее успешно вскрывали и читали многие шифры союзников, вплоть до недавнего времени не знали даже специалисты по истории криптографии. 

Поскольку документов у историков не было, то как бы сама собой утвердилась точка зрения, что Германия недооценивала важность науки и искусства дешифрования, а потому не уделяла должного внимания массовому перехвату и вскрытию шифрпереписки противников. В последние годы, правда, стало выясняться, что все было совершенно не так.

Например, д-р Отто Лайберих (Otto Leiberich), недавний глава германской спецслужбы BSI (Bundesamts fur Sicherheit in der Informationstechnik − Федеральная служба безопасности ИТ ), в одном из выступлений отметил, что вопреки распространенному мнению германские криптоаналитики в годы войны работали более чем успешно и для своего времени были одними из лучших в мире.

В частности, заметил он, вскрывался и американский шифратор M−209 (более известный под названиями Hag или «Хагелин«).

Читать «О чем умалчивает история» далее

Мета-организм и его здоровье

(Июль 2016)

Эта концепция пока еще не получила у человечества ни сколь-нибудь целостного осмысления, ни даже общепринятого собственного наименования. Одни называют это Холосом, другие – «всемирным роботом». Третьи предпочитают какие-то еще словесные конструкции, подчеркивающие те или иные особенности глобального, но пока что лишь нарождающегося инфотехнологического феномена.

1-IoT

Соответственно, и рассказывать об этом многогранном явлении можно тоже очень по-разному. В частности, с точки зрения компьютерной (не)безопасности системы. О рисках и уязвимостях такой незримой системы, которая начинается от базовых бытовых вещей, окружающих людей в повседневной жизни, а заканчивается на уровне единой всемирной сети, уже охватившей планету в целом…

В начале лета этого года Федеральная торговая комиссия США, ведающая в государстве вопросами регулирования коммерции, направила Министерству торговли особый меморандум, посвященный большим проблемам с безопасностью и защитой информации в системах Internet of Things, то есть в «Интернете Вещей» (IoT или ИнВ). Под этим названием, как известно, принято понимать широчайший спектр всевозможных электронных устройств, подсоединенных к глобальной сети ради расширения их общей функциональности и наращивания искусственного интеллекта.

И коль скоро тема угроз и уязвимостей в ИнВ считается ныне весьма горячей, попутно вышло так, что меморандум государственно-коммерческих структур США оказался обрамлен выступлениями двух высокопоставленных руководителей американских разведслужб. Которые, что очевидно из речей боссов, тоже активно занимаются изучением перспектив на этом направлении, причем с нарастающим интересом.

Читать «Мета-организм и его здоровье» далее

Серьезные игры

(Ноябрь 2011)

Научно-технические исследования и разработки американских военных в свое время дали миру интернет и GPS. Аналогичного рода разработки спецслужб учат людей мыслить объективно и без предрассудков.

TACTICAL_IRAQI

В течение последнего полугода, примерно, в новостных сообщениях из области инфотехнологий все чаще и чаще стала мелькать аббревиатура IARPA, в развернутом виде обозначающая достаточно новую американскую инициативу Intelligence Advanced Research Projects Activity. На русский язык это словосочетание можно перевести как «Передовые исследовательские проекты разведки».

Для этой новой затеи спецслужб США вполне умышленно выбрано название, фактически повторяющее куда более известное DARPA. То есть созданное еще в конце 1950-х годов агентство передовых исследований министерства обороны, за свою долгую уже историю породившее, среди прочего, и такие знаменитые вещи, как всемирная компьютерная сеть Internet или система глобальной спутниковой навигации GPS.

Иначе говоря, новая структура IARPA, созданная в 2008 году в составе аппарата Директора национальной разведки США (объединяющего и координирующего работу 16 американских разведслужб), задумана как нечто аналогичное по своей эффективности DARPA, но только для нужд шпионской деятельности.

В настоящее время в составе IARPA работают три отдела, обеспечивающих организацию передовых исследований по трем базовым направлениям с такими условными названиями:
(1) «Умный сбор», где целью программ обозначено «радикальное улучшение ценности данных», собираемых разведкой от всех возможных источников информации;
(2) «Острый анализ» с целью максимального извлечения смысла из собранных массивов информации, причем в оперативно приемлемые сроки;
(3) «Безопасные операции» с весьма витиевато сформулированной целью – «противостоять новым возможностям наших противников, которые угрожают нашим способностям действовать свободно и эффективно в сетевом мире»…

По вполне понятным причинам значительная часть исследовательских программ IARPA засекречена, так что рассказать о них что-либо содержательное пока не представляется возможным. Более того, в отличие от DARPA, засекречен и бюджет этой структуры, так что и о масштабах исследований-разработок судить здесь адекватно довольно сложно.

С другой стороны, денег выделяется явно немало, потому что все больше и больше проектов IARPA проявляется и в более-менее открытом секторе исследований, отчего участились новости на данный счет в ИТ-прессе. Вот лишь несколько примеров из того, чем занимаются в IARPA на протяжении последних месяцев текущего (2011) года.

Читать «Серьезные игры» далее

«Это наш сукин сын»

(Февраль 2000)

Двойные стандарты как двигатель специфических общественных отношений

black-n-white

В последнее время случились две любопытные истории, на первый взгляд никак друг с другом не связанные. Но это лишь на первый взгляд. А если же приглядеться…

История номер один

Проверка генеральной инспекции ЦРУ США вскрыла чрезвычайно неприятный для этого ведомства факт. Выяснилось, что Джон Дейч, предыдущий директор ведущей разведслужбы страны, не только использовал свой домашний компьютер для работы со служебными совершенно секретными материалами, но и выходил через него в Интернет для отправки и получения электронной почты.

Более того, установлено, что с этого же компьютера «кто-то» (не доказано, что сам Дейч) бродил и по порнографическим сайтам Сети, квалифицируемым как «зона повышенного риска». То есть, по сути дела, главный шпион страны если сам и не ездил в публичный дом на машине, набитой секретными материалами, то кому-то туда прокатиться точно ее давал…

Читать ««Это наш сукин сын»» далее

TOR и шпионы

(Декабрь 2007)

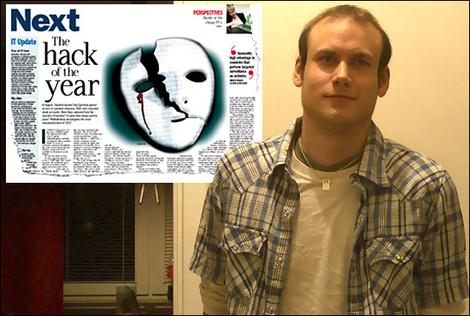
Наделавшая много шума история о том, как молодой шведский хакер Дан Эгерстад (Dan Egerstad) публично скомпрометировал конфиденциальную переписку множества иностранных посольств, ныне получила содержательное продолжение.

Если кто-то вдруг подзабыл или вообще пропустил этот сюжет двухмесячной давности, то суть там, вкратце, была вот в чем.

Эгерстад, избравший для себя работу в качестве независимого консультанта по вопросам компьютерной безопасности, решил лично убедиться, насколько в реальности надежна та анонимность, что предоставляется известным прокси-сервисом TOR.

Для чего тоже добавил в TOR пять собственных оконечных узлов, объединяющих эту сеть анонимной пересылки с интернетом. Оснастив при этом свои узлы специализированными снифферами пакетов, фильтрующими проходящий через них трафик.

Эти фильтры быстро выявили целую тучу очень любопытной информации, начиная от логинов-паролей к почтовым ящикам и серверам дипломатических миссий нескольких десятков государств, правительственных ведомств и крупных компаний разных стран, до собственно документов этих организаций, порой весьма конфиденциального свойства.

Читать «TOR и шпионы» далее

Умная пыль на сапогах

(Февраль 2003)

smartdust

Четыре года назад (в 1999) американские ученые военного исследовательского агентства DARPA выдвинули концепцию «умной пыли» (smart-dust). Суть идеи в том, чтобы разбрасывать над зоной боевых действий многие тысячи крошечных сенсоров-радиопередатчиков, которые незаметно для противника станут отслеживать все его перемещения и действия.

Предполагалось также, что простенькие по отдельности сенсоры будут самоорганизовываться в наделенную определенным интеллектом сеть, которая уже сможет сама производить фильтрацию и первичную обработку собранных данных, дабы переправлять командованию лишь существенную информацию.

В момент первой публикации идея «умной пыли» представлялась многим скорее фантастикой или, по крайней мере, делом отдаленного будущего. Однако сама концепция вызвала в компьютерном сообществе большой интерес, породила несколько нетривиальных проектов и множество открытых публикаций о невоенных приложениях технологии.

smartdust-mote

Одной из самых плодотворных разработок в этом направлении стал совместный проект Калифорнийского университета в Беркли и корпорации Intel, в рамках которого созданы умные сенсоры Motes («пылинки») с собственной операционной системой TinyOS и базой данных TinyDB (webs.cs.berkeley.edu).

Читать «Умная пыль на сапогах» далее

Герои вчерашних дней

(март 2003)

SecEmpBook

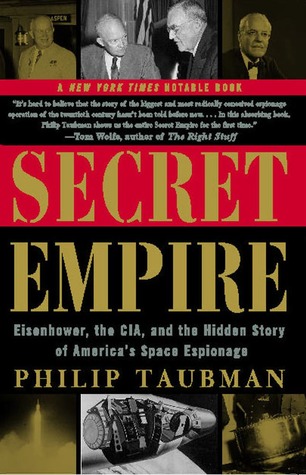
12 марта (2003) американское издательство Simon & Schuster выпустило в продажу книгу, не имеющую пока что аналогов в мире открытых публикаций. Она носит довольно длинное название, которое, впрочем, вполне адекватно передает ее содержание: «Секретная империя: Эйзенхауэр, ЦРУ и тайная история космического шпионажа Америки» («Secret Empire: Eisenhower, the CIA, and the Hidden Story of America’s Space Espionage» by Philip Taubman).

Автор этой работы — Филип Таубмен, репортер и редактор «The New York Times», многие годы специализировавшийся на военной и разведывательной тематике (а во времена горбачевской перестройки возглавлявший московское бюро газеты).

Уникальность книги прежде всего в том, что подробности о грандиозном и сверхсекретном проекте США по созданию системы высотно-авиационной и спутниковой разведки («Манхэттенский проект» эпохи Холодной войны) начали раскрываться совсем недавно — лишь в самом конце 1990-х, на закате правления Билла Клинтона, инициировавшего процедуры рассекречивания специальным указом.

Во время работы над книгой Таубмену и помогавшей ему команде удалось не только перелопатить груду разрозненных архивных материалов, но и взять интервью у оставшихся в живых непосредственных участников истории, которым власти наконец-то разрешили поделиться воспоминаниями о событиях полувековой давности.

Читать «Герои вчерашних дней» далее

Вопрос баланса

(Июнь 2000)

Фрагмент большой подборки материалов на тему «Геополитика и инфотехнологии».

QoB-eagle

Сегодня уже практически для всякого политика очевидны преимущества информационных технологий, предоставляющих возможности не только эффективно отыскивать нужные данные, но и манипулировать ими для достижения собственных выгод.

И вряд ли кого удивляет, что государственные спецслужбы, как наиболее очевидное орудие при реализации геополитической стратегии, нередко являются наиболее активной силой, использующей обширный инструментарий ИТ для проведения операций в интересах своей державы.

Но, как при освоении любой новой области, здесь неизбежны перекосы, особенно на начальных этапах развития. С помощью конкретных примеров из новейшей истории деятельности американских разведслужб вполне наглядно можно продемонстрировать не только то, насколько интенсивно ИТ, и в частности Интернет, используются в работе разведки, но и то, как своеобразная «обратная связь» от сферы ИТ постепенно приводит к более сбалансированным действиям политического руководства.

От макроэкономического анализа к перехвату контрактов

Для разведывательного сообщества США многие аспекты экономики всегда находятся в центре повышенного интереса. Один из бывших директоров ЦРУ Джеймс Вулси (James Woolsey) свидетельствует:

«Занимаясь экономической разведкой, мы отслеживаем такие вещи, как запасы зерна, топливные резервы государств и переток валюты, т.е. данные, необходимые для макроэкономических решений правительства США. Мы отслеживаем развитие технологий в мире, особенно тех, которые называют технологиями двойного назначения и которые можно использовать в военных целях»…

Это было всегда, этим занимаются разведки всех стран, но ныне, то ли из-за необходимости оправдывать свой немалый бюджет, то ли вследствие возрастания приоритетов экономических разведданных, этой области уделяется явно повышенное внимание.

Фактически, экономическая разведка является сегодня одной из немногих сфер деятельности ЦРУ, где отмечается явный рост. С окончанием холодной войны огромная инфраструктура разведывательного сообщества, состоящая из спутников-шпионов, станций радиоперехвата и армии людей-агентов, в значительной степени переориентирована на сбор экономической информации.

Все это, конечно, ни для кого не секрет, но вот в феврале нынешнего (2000) года специальной комиссией Европарламента был подготовлен доклад о деятельности глобальной системы электронного радиоперехвата «Эшелон», развернутой содружеством разведслужб англоязычных стран: США, Великобритании, Австралии, Канады и Новой Зеландии.

Доклад всколыхнул правительства и парламенты многих стран Европы, поскольку в нем на конкретных примерах показано, что «Эшелон» не только нарушает право миллионов европейских граждан на приватность, но и, судя по всему, используется для промышленного шпионажа в пользу американских корпораций.

Читать «Вопрос баланса» далее

Всевидящее око

(Апрель 2002)
Cypher-UAV

Не так давно на «разоблачительном» сайте http://www.almartinraw.com, принадлежащем американцу Элу Мартину, появилась статья с неуклюжим, но задиристым названием «Летающий фашизм у твоего порога».

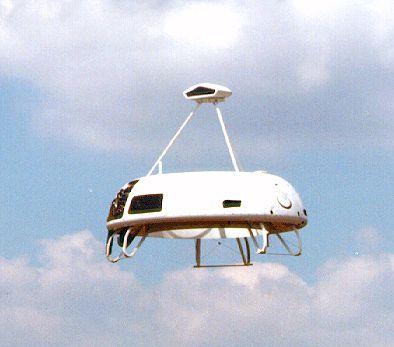
Основную часть статьи занял рассказ некоего полковника, своими глазами увидевшего на военной ярмарке Redstone Arsenal’s Arms Bazaar небывалое чудо техники – аппарат под названием DCHD, или Domestic Control Hover Drone, что можно перевести как «парящий робот внутреннего надзора».

Формой этот беспилотный аппарат представляет собой тор с двумя соосными винтами по центру, для устойчивости машины вращающимися в противоположных направлениях. Он может вертикально взлетать и садиться, а также зависать на любой высоте до 200 м. Летает практически бесшумно, в движение приводится электромотором, источник энергии – топливный элемент, позволяющий находиться в воздухе до трех часов.

Шпионскую «тарелку» можно оснастить самой разнообразной аппаратурой слежения, от телекамер с мощной оптикой и приборов ночного видения до направленных микрофонов.

Кроме того, летающий робот может комплектоваться оружием нелетального поражения для обездвиживания подозрительных лиц, мощным громкоговорителем и телескопическим кронштейном, который увенчан считывателем смарт-карт – для проверки идентификационных удостоверений граждан.

Дистанционное управление системой осуществляется либо с подвижного наземного пункта, либо удаленно через спутниковую систему. По свидетельству демонстрировавшей оборудование компании (в статье Мартина ее имя не называется), аппарат можно купить хоть сейчас по цене от 180 до 350 тысяч долларов в зависимости от комплектации…

Читать «Всевидящее око» далее