Слабость это сила

(Декабрь 2010)

Откровенно слабая криптография в автомобилях и телефонах – как повод для разговора о специфической ситуации с защитой информации.
NSA Prism illustration

Согласно статистическим данным, не так давно опубликованным немецкой страховой ассоциацией GDV, в 2009 году количество угонов автомобилей на территории Германии вновь начало возрастать. Этот факт выглядит особенно неприятным по той причине, что в течение 15 предыдущих лет цифры автоугонов по стране неуклонно снижались.

С другой стороны, перелом в тенденции никак нельзя считать неожиданным, поскольку темпы снижения числа угонов последние годы неуклонно падали. Так, если в 2006 число похищенных машин по сравнению с предыдущим годом снизилось больше чем на 20%, то в 2007 – уже на 13%, а в 2008 – всего на 2,2%.

Понятно, что за столь отчетливой динамикой должны стоять какие-то вполне конкретные причины. В итоговом отчете страховой индустрии предпочли этой темы не касаться, ограничившись лишь сухими калькуляциями потерь, согласно которым в ФРГ общая сумма выплаченных за угоны компенсаций в 2010 г. возросла на 15,9 процентов до суммы порядка 315 миллионов евро.

Если же говорить о специалистах по системам безопасности, то для них обозначившаяся картина с ростом автоугонов выглядит вполне объяснимой. А чтобы и для всех остальных эта картина стала понятнее, надо просто чуть повнимательнее присмотреться к нынешнему положению дел с противоугонными технологиями.
Читать «Слабость это сила» далее

Искусство быть тихим

(Март 2005)

nsalisten

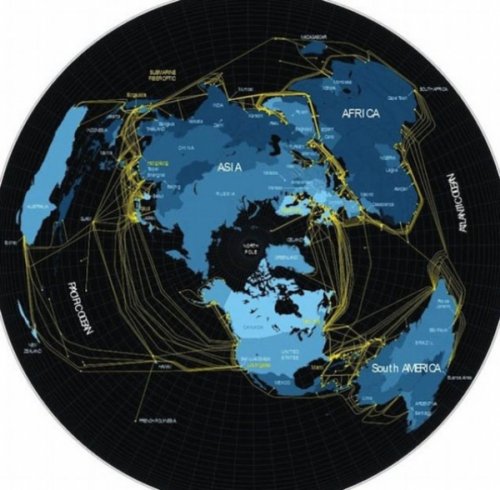
В феврале нынешнего (2005) года флот ВМС США пополнился новейшей атомной субмариной «Джимми Картер» (подробности см. тут). Подлодка эта весьма необычная, поскольку уже на этапе строительства была серьезно модифицирована для выполнения разведывательных миссий по заданиям Агентства национальной безопасности и оборудована целым комплексом спецтехники для снятия информации от проходящих по океанскому дну оптоволоконных магистралей.

Поскольку случается подобное нечасто, а о разведывательной деятельности крупнейшей в мире криптографической спецслужбы АНБ и о ее системе перехвата под названием Echelon ныне мировая печать почти ничего не публикует, то субмарина «Джимми Картер» – вполне подходящий повод, чтобы освежить всю эту тему, еще несколько лет назад широко и весьма эмоционально обсуждавшуюся в мировых СМИ.

Читать «Искусство быть тихим» далее

Море лжи и привет от «Автобазы»

(Декабрь 2011)

История с «невидимым» самолетом-шпионом США, оказавшимся практически в неповрежденном состоянии в распоряжении Ирана, напоминает похожую, но куда более драматичную историю полувековой давности.

us-drone-sentinel-plane

Оба этих сюжета – нынешний «иранский» и давнишний со сбитым над Уралом U-2 – похожи друг на друга как братья-близнецы во всем, что касается честности участвующих в конфликте сторон. Точнее сказать, НЕ-честности.

Политики, как известно, врут все время и повсюду. Дипломаты врут, военные и полиция врут. Шпионы тем более врут. Почему-то принято считать, что такая вот уж у них работа – постоянно врать. Конечно, можно было бы и по-другому, не по лжи. Но – то ли не хотят, то ли просто давно уже не умеют…

Прежде, чем разбирать подробности происшествия с нынешней потерей США одного из самых передовых в мире беспилотных самолетов-разведчиков типа RQ-170 Sentinel, уместно вкратце напомнить историю из весны 1960 года. Когда в день первомайского праздника советским ракетчикам ПВО удалось-таки впервые сбить, наконец, американский самолет-шпион U-2.

francis-gary-powers-and-u2 Читать «Море лжи и привет от «Автобазы»» далее

Фактор Мэннинга

(Июнь 2010)

История о гигантских утечках материалов из секретных инфосистем разведслужб США, больше всего похожая на сюжет полуфантастического кинофильма.
(Хронологически один из самых первых рассказов из начала эпохи «великих сливов»…)

Manning_640

На первый взгляд, вся эта история походила на откровенную газетную утку в духе жёлтой прессы. Будто бы некий молодой американский солдатик, неся службу где-то на одной из военных баз в Ираке, похитил из компьютерных сетей разведки США огромный — более чем на четверть миллиона сообщений — массив секретной дипломатической переписки американских посольств с Госдепартаментом.

Читать «Фактор Мэннинга» далее

Параноид-генератор

(Октябрь 2013)

В жизни порою случается так, что несколько отдельных и независимых, казалось бы, событий, одновременно происходящих в разных местах планеты, в совокупности вдруг складываются в единую цельную картину. Иногда картина эта бывает красивой-приятной, а иногда, увы, совсем наоборот.

spy-paranoia

Вообще-то данный материал изначально планировался как рассказ о новом и весьма любопытном исследовании из сугубо шпионской области «невидимых аппаратных закладок» в микросхемах.

Соответствующая работа была проделана группой ученых из университетов США, Нидерландов и Швейцарии, а доклад о ее результатах — одновременно впечатляющих и настораживающих — прозвучал на недавней конференции «Аппаратура и встроенные системы для криптографии», или CHES 2013 (Cryptographic Hardware and Embedded Systems, август 2013 года, Санта-Барбара, США).

Но события в мире инфобезопасности, однако, развиваются ныне довольно специфическим образом. И за то время, пока готовилась статья о данном исследовании, из текущих ИТ-новостей навалило настолько много событий «в тему», что проигнорировать такое совпадение оказалось совершенно невозможным.

Тем более что собственно тема — не просто редкая и экзотическая, а, можно даже сказать, «параноидальная». Потому что еще совсем недавно — в эпоху «до Эдварда Сноудена» — на людей, озабоченных угрозами невидимых и неуничтожимых бэкдоров в компьютерах, обычно смотрели не то чтобы как на полных психов, но — по меньшей мере — как на чуток свихнувшихся (автор знает — сам такой).

Читать «Параноид-генератор» далее

Мужчины с ошеломительным оснащением

Фрагмент книги «Гигабайты власти» (2004) с компиляцией материалов 1999-2002 годов, посвященных теме TEMPEST

banksy

В безбрежном море научно‑исследовательских публикаций, посвященных технологиям связи и компьютерной обработки информации, время от времени появляются любопытные статьи, существенно раздвигающие представления общества о шпионских возможностях современной техники.

Нельзя сказать, что происходит это часто, но вот в начале 2002 г., к примеру, в Интернете были опубликованы сразу две новые работы, в которых эффектно продемонстрированы неизвестные прежде методы дистанционного съема информации с экранов мониторов и другого компьютерного оборудования.

Читать «Мужчины с ошеломительным оснащением» далее

Бизнес в помощь

(Сентябрь 2013)

Шум прессы вокруг гранд-слива компромата от Эдварда Сноудена все время норовят опустить до мелочей и пустяков. То есть «понизить уровень дискуссии», выражаясь профессиональными терминами. Именно поэтому здесь хотелось бы уровень повысить. И поговорить о вещах действительно серьезных.

fiber_optic_cable_backbone

К мелочам и пустякам относятся не только концентрация на личности Сноудена или на проколах людей, занимающихся анализом и публикацией полученных от диссидента тысяч файлов.

Столь же несущественной, строго говоря, является и другая тема, обсуждаемая бурно и абсолютно бесцельно – о том, что «шпионы шпионят». Поскольку шпионят де чересчур много, без всякого стыда, совести и уважения законов.

А чем еще, интересно, им следует заниматься, если работа у них такая? Причем именно за эту бесстыжую шпионскую работу государство совершенно официально и платит своим разведкам деньги налогоплательщиков…

Но вот очень важный и близко связанный с этим вопрос – о больших деньгах, крутящихся вокруг шпионажа и национальной безопасности, а также о том, кто и как эти деньги «пилит» – все время как-то в поле дискуссий не попадает. А если и попадает, то быстро забалтывается и переводится в общее русло типа «борьбы с терроризмом».

Но вопрос на самом деле очень интересный.

Читать «Бизнес в помощь» далее

Крипто-акустика

(Январь 2014)

Акустические технологии – одно из самых экзотических, пожалуй, направлений в составе науки криптологии. Но и здесь имеется своя, довольно колоритная и богатая на события история.

acoustic-spies

Под самый конец уходящего 2013 года группа израильских ученых-криптографов  опубликовала в интернете весьма неординарную исследовательскую работу.

Суть этого исследования, если совсем вкратце, сводится к тому, что в принципе по одним лишь звукам работы компьютера удается реально восстанавливать секретный криптографический ключ, с помощью которого данный компьютер шифрует информацию…

Люди, имеющие скептический склад ума, но при этом не обремененные познаниями относительно обширной предыстории вопроса, тут же отвергли результаты израильтян – как технически невозможные и просто невероятные.

О том, сколь глупо выглядят «скептики», решительно отметающие любые факты лишь потому, что те противоречат их личным взглядам и опыту, рассказывать надо отдельно и с подробностями.

Здесь же – для общего представления о предмете и понимания глубины конкретно решенной задачи – лучше рассказать об истории появления и развития акустического направления в криптологии.

Читать «Крипто-акустика» далее

Чума на ваши USB

(Август 2014)

Очередное открытие хакерского сообщества — угроза под названием BadUSB — совсем не случайно своим именем напоминает о BadBIOS. Природа у этих напастей, по существу, одна и та же.

badusb

По давней хакерской традиции на месяц август приходится один из главных ежегодных форумов этого сообщества — конференция Black Hat / Def Con в Лас-Вегасе, США. Среди множества докладов, как это повелось, непременно находятся и такие, о которых СМИ шумят особенно сильно — причем в данном случае практически всегда шум идет по делу, а не ради дешевой сенсационности.

В этом году еще за неделю до начала Black Hat USA особый резонанс в Интернете и компьютерной прессе получил анонс доклада под названием «BadUSB — об аксессуарах, обратившихся во зло». Авторами исследования являются германские хакеры Карстен Ноль и Якоб Лелль (Karsten Nohl, Jakob Lell) из берлинской фирмы инфобезопасности Security Research Labs.

Если в двух словах, то авторы работы тотально скомпрометировали повсеместно распространенную технологию USB — продемонстрировав такой самовоспроизводящийся вирус, который распространяется по каналам USB, невидим для стандартных средств антивирусной защиты, а самое главное, для которого сегодня в принципе нет эффективных средств борьбы и уничтожения.

Читать «Чума на ваши USB» далее

Гамбиты и Гексагоны

(Октябрь 2011)

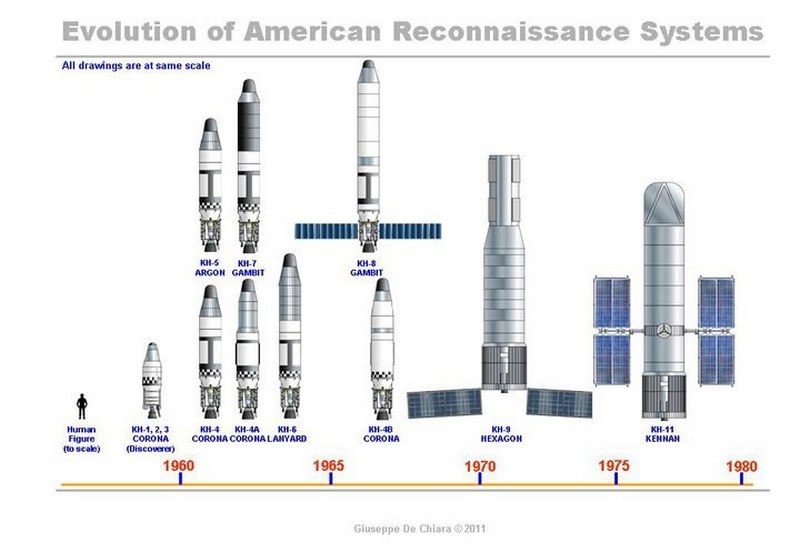
Американская разведслужба NRO, специализирующаяся на космической спутниковой разведке, устроила оригинальное шоу рассекречивания своих тайн под девизом «Только один день!»

spy-sat-family

Почти все, кто более-менее близко знаком со специфическими особенностями в тайной работе спецслужб, наслышаны и о «Золотом правиле» рассекречивания информации: «Легче всего не делать тут вообще ничего».

Как и все государственные ведомства, разведслужбы представляют собой развитые бюрократические системы. Каждая из которых работает сама для себя, а все вместе они как бы делают общее государственное дело.

Когда же речь заходит о рассекречивании – ради интересов истории и общества – какой-нибудь очередной, доселе тайной программы, то в связи с участием в подобных делах множества разных сторон, бюрократическая процедура в общих чертах выглядит так.

Читать «Гамбиты и Гексагоны» далее