Как в кино

(Июль 2009)

11sept01

На протяжении ряда последних лет Брюс Шнайер, часто цитируемый околокомпьютерной прессой гуру по безопасности, в международный день дураков 1 апреля проводит на своем сайте открытые конкурсы на лучший «киношный заговор».

Одна из целей этого поучительного развлечения — спародировать методы некоторых спецслужб, которые вместо «скучной» работы с реальными рисками то и дело изобретают мифические угрозы, зачастую весьма экзотического толка, а затем тратят на их предотвращение кучу собственных сил и средств, не говоря о нервной энергии простых граждан.

С другой стороны, все знают (да и Шнайер сам с готовностью признает), что в реальной жизни нередко случаются истории столь колоритные, что любая из них отлично впишется в кинокартины с остроприключенческим или полуфантастическим сюжетом. И дабы не ходить далеко за подтверждающими это примерами, достаточно привести три события из июльской ленты новостей (2009 года).
Читать «Как в кино» далее

О процессе принятия AES [продолжение]

(Декабрь 1999)

Хронологически вторая статья о самом значительном событии в мировой криптографии на рубеже XX-XXI веков. Начало см. тут.

stand-crypto

Процессу AES или Advanced Encryption Standard – как коллективной инициативе по созданию «шифра 21 века» – скоро исполняется три года. Все это время работа над созданием «передового стандарта шифрования» ведется совместными усилиями NIST (Национального института стандартов США, где инициатива родилась), ИТ-промышленности и мирового криптографического сообщества.

Официальная цель работы – разработать Федеральный стандарт на обработку информации (FIPS), определяющий алгоритм шифрования, который будет способен защищать важную, но несекретную правительственную информацию на значительном протяжении следующего столетия.

Как показывает опыт с DES, предыдущим стандартом такого рода, данный алгоритм будет использоваться не только правительством США, но также и американским частным сектором вкупе с финансовыми, промышленными и частными пользователями всего мира.

Читать «О процессе принятия AES [продолжение]» далее

Отрицание и обман

(Май 2016)

Конфликт между Apple и ФБР США из-за сильной криптографии в смартфонах приобрел занятный оборот. Увлекшись напусканием секретности и тумана, в руководстве ФБР вдруг поняли, что запутались в собственных иносказаниях.

apple-master

Раскрыть нельзя ничего

Суть истории, которую власти США в данном случае сообщают публике через СМИ, сводится к единственной фразе: «Для получения доступа к смартфону преступника, устроившего стрельбу в Сан-Бернардино, по информации от нескольких неназываемых источников, некие нераскрываемые умельцы помогли ФБР своей неразглашаемой технологией хакинга»…

Иначе говоря, правительство решило здесь скрыть по сути все существенное. Но при этом, даже окружив столь резонансное дело мощными стенами секретности и умолчаний (что законы спецслужбам позволяют), органы все равно не удержались от вранья. И в своих попытках скрыть реальную историю вскрытия запустили в прессу сразу несколько разных слухов, которые явно противоречат друг другу.

Всякий раз, когда анонимные источники из осведомленных сфер сливают журналистам некие интересные новые сведения, то заранее никогда не скажешь, что это такое – утечка или запуск дезинформации. Реальная картина становится яснее лишь впоследствии, при сопоставлении слитых данных с подлинными документами и надежно установленными фактами.

Именно вот этим, собственно, мы сейчас и займемся. Максимально четко проводя линию раздела – где тут факты, а где просто слухи и домыслы. Лишь этого одного оказывается уже достаточно, чтобы ясно увидеть, где конкретно в историю подмешана очевидная ложь. А увидев, можно понять кое-что важное.

Читать «Отрицание и обман» далее

Пища для размышлений

(Апрель 2016)

Эту военную технику именуют по-разному. Одни говорят о роботах-убийцах, другие предпочитают термин «системы летальных автономных вооружений». Но как бы это ни называлось, угрозы нового оружия для человечества уже очень серьезны.

Robot-at-war

В середине апреля этого года, в Женеве под эгидой ООН прошла третья «неофициальная встреча экспертов» по проблемам и вопросам вокруг полностью автоматизированных военных систем, способных убивать людей самостоятельно.

Для того, чтобы стало сразу понятно, сколь серьезно воспринимаются ныне такие проблемы, достаточно отметить, что среди специалистов роботы-убийцы расцениваются как «третья великая революция» в военном деле. То есть речь идет о технологии уничтожения, по значимости сравнимой лишь с изобретением пороха и ядерного оружия.

Читать «Пища для размышлений» далее

Закулисная история кибервойны

(Апрель 2016)

Наверняка все наслышаны о кибервойнах и компьютерной безопасности. Говорят об этом много, но попутно вдруг выясняется, что никто и нигде не способен провести ясную черту, отделяющую одно от другого.

0-big-cyber-war
О чем эта книга?

В марте 2016 в США из печати вышла весьма любопытная, читабельная и информативная книга под названием «Тёмная территория: секретная история кибервойны» («DARK TERRITORY. The Secret History of Cyber War» by Fred Kaplan. Simon & Schuster, 2016).

Хотя название работы сформулировано вполне конкретно, одна из самых замечательных особенностей книги такова, что в действительности для читателей оказывается довольно сложным пересказать суть данного исследования. Иначе говоря, не удается толком понять, а о чем здесь, собственно, речь-то идет?

Потому что – для начала – это вовсе не «секретная история». Как свидетельствуют действительно знающие данный предмет люди, абсолютно любая из упоминаемых в книге операций спецслужб (поначалу действительно секретных), так или иначе уже освещалась в средствах массовой информации. То есть тайной давно не является.

Ну а если оценивать работу более обобщенно, то практически каждый читатель вполне способен постичь суть любой из великого множества тех реальных историй, что собраны автором в мозаичную картину. Вот только выводы о том, что же эта картина изображает, делаются поразительно разнообразные – вплоть до диаметрально противоположных.

Читать «Закулисная история кибервойны» далее

«Это наш сукин сын»

(Февраль 2000)

Двойные стандарты как двигатель специфических общественных отношений

black-n-white

В последнее время случились две любопытные истории, на первый взгляд никак друг с другом не связанные. Но это лишь на первый взгляд. А если же приглядеться…

История номер один

Проверка генеральной инспекции ЦРУ США вскрыла чрезвычайно неприятный для этого ведомства факт. Выяснилось, что Джон Дейч, предыдущий директор ведущей разведслужбы страны, не только использовал свой домашний компьютер для работы со служебными совершенно секретными материалами, но и выходил через него в Интернет для отправки и получения электронной почты.

Более того, установлено, что с этого же компьютера «кто-то» (не доказано, что сам Дейч) бродил и по порнографическим сайтам Сети, квалифицируемым как «зона повышенного риска». То есть, по сути дела, главный шпион страны если сам и не ездил в публичный дом на машине, набитой секретными материалами, то кому-то туда прокатиться точно ее давал…

Читать ««Это наш сукин сын»» далее

TOR и шпионы

(Декабрь 2007)

Наделавшая много шума история о том, как молодой шведский хакер Дан Эгерстад (Dan Egerstad) публично скомпрометировал конфиденциальную переписку множества иностранных посольств, ныне получила содержательное продолжение.

Если кто-то вдруг подзабыл или вообще пропустил этот сюжет двухмесячной давности, то суть там, вкратце, была вот в чем.

Эгерстад, избравший для себя работу в качестве независимого консультанта по вопросам компьютерной безопасности, решил лично убедиться, насколько в реальности надежна та анонимность, что предоставляется известным прокси-сервисом TOR.

Для чего тоже добавил в TOR пять собственных оконечных узлов, объединяющих эту сеть анонимной пересылки с интернетом. Оснастив при этом свои узлы специализированными снифферами пакетов, фильтрующими проходящий через них трафик.

Эти фильтры быстро выявили целую тучу очень любопытной информации, начиная от логинов-паролей к почтовым ящикам и серверам дипломатических миссий нескольких десятков государств, правительственных ведомств и крупных компаний разных стран, до собственно документов этих организаций, порой весьма конфиденциального свойства.

Читать «TOR и шпионы» далее

Что это было?

(Апрель 2016)

Об итогах схватки между корпорацией Apple и ФБР США: уточнение политических, шпионских, технических и прочих аспектов истории, с прологом и эпилогом.

0-apple-screen

ПРОЛОГ

Во вторник, 29 марта 2016 года, состоялось официальное закрытие резонансного судебного разбирательства, с помощью которого ФБР (от лица Министерства юстиции США в целом) пыталось принудить корпорацию Apple к активному сотрудничеству со следственными органами.

Выражаясь более конкретно, ФБР настаивало, чтобы специально для них производитель айфонов разработал особый программный код «черного хода» (бэкдор), открывающий правительству доступ к зашифрованной информации, хранимой в памяти устройства.

Ну а в Apple, со своей стороны, категорически это делать отказались, напирая на то, что подобные действия существенно подрывают не только безопасность собственно айфонов, но также безопасность-приватность по сути всех пользователей их сверхпопулярной в массах продукции.

И хотя дело это объявлено ныне закрытым, нельзя сказать, будто та или другая из сторон конфликта может считаться тут победившей и доказавшей свою правоту. Что касается ФБР США и Минюста, то они отозвали свой иск из суда лишь в силу изменившихся обстоятельств.

Некая неназываемая «третья сторона» помогла им и без привлечения Apple отпереть доступ к данным в том конкретном айфоне стрелка-террориста из Сан-Бернардино, что фигурировал в качестве предмета судебного разбирательства.

Ну а что касается корпорации Apple, то ни ее руководство, ни адвокаты-юристы явно не питают иллюзий, будто именно на этом деле, получившем широкую огласку и удачно завершившемся для компании без потерь, историю противостояний с госвластями можно считать законченной.

Читать «Что это было?» далее

Государственный троянец

(Октябрь 2011)

Нет ничего странного и удивительного в том, что государство шпионит за своими подозрительными гражданами. Но бывают весьма интересными конкретные формы того, как это может происходить.

trojan_virus

Германским хакерским сообществом Chaos Computer Club (CCC) – крупнейшей и наиболее авторитетной в Европе организацией подобного рода – опубликованы заявление и подробное аналитическое исследование относительно троянца-бэкдора, который по заключению экспертов применяется немецкими властями в нарушение законов Германии.

Сразу надо подчеркнуть, что германские законы в области защиты прав граждан на тайну личной жизни являются чуть ли не самыми строгими в Европе и мире. Особую чувствительность немцев к вопросам защиты приватности и к строгому контролю за сбором их персональных данных принято объяснять нацистским прошлым страны. Когда даже сугубо личные документы вроде дневниковых записей в условиях тоталитарного контроля легко превращались в угрозу не только для свободы, но и для жизни людей.

(Почему аналогично мрачное прошлое России эпохи сталинизма не вызвало похожей чувствительности к защите приватности у россиян – это тема отдельного разговора.)

В Германии реакция на выступление CCC была действительно сильной и заметной – от горячих дискуссий в средствах массовой информации до публичных разъяснений со стороны регионального руководства правоохранительных органов и выступления федерального министра внутренних дел, пообещавшей провести специальное расследование вокруг «троянских злоупотреблений».

Но политический скандал – это все, так сказать, дела сугубо национальные и остро волнующие лишь конкретно немецкую публику. В то же время в данной истории содержится несколько очень сильных «интернационально важных» моментов – концептуального и технического характера – на которые имеет смысл обратить особое внимание.

Читать «Государственный троянец» далее

Базовый инстинкт

(Февраль 2007)

2007_10_figure17

Сколь важны базы данных в работе полиции и следователей-криминалистов, очевидно, наверное, для всех. Причем еще с первых десятилетий XX века, когда американское ФБР возглавил Эдгар Гувер, в сыскном деле начал доминировать нехитрый принцип «чем база больше, тем лучше». Мощь всеобъемлющих картотек впечатлила Гувера уже в ранней молодости, в годы работы клерком в Библиотеке Конгресса.

Правда, в отличие от библиотечных картотек, размеры полицейских баз данных долгое время естественным образом ограничивались недостаточными возможностями техники. Однако новейшие ИТ-технологии, в первую очередь ставшие доступными гигантские объемы памяти и быстродействие процессоров, дают — или, по крайней мере, кажется, что дают — полиции возможность «приглядывать» практически за всем населением.

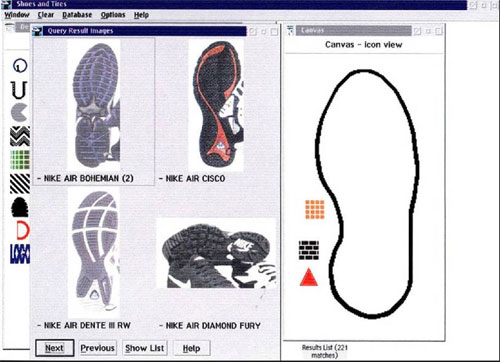
С февраля этого (2007) года британской Службой криминологии (Forensic Science Service) запущена в работу «первая в мире национальная база данных отпечатков обуви», собираемых на местах преступлений и с арестованных подозреваемых.  Полиция сильно надеется, что эта база позволит быстрее увязывать следы нераскрытых преступлений с предполагаемыми преступниками, а также объединять разные дела, тянущиеся за одними и теми же людьми.

Читать «Базовый инстинкт» далее